Protection des données dans l’email marketing : toutes les règles essentielles
L’email marketing est impossible sans données à caractère personnel : toute personne qui souhaite envoyer une newsletter collecte et traite nécessairement des adresses email et des consentements. La protection des données est donc essentielle dans l’email marketing et constitue le fondement d’une relation client juridiquement sûre et digne de confiance. Pour envoyer votre newsletter conformément au RGPD et respecter toutes les obligations légales, il est important de vous familiariser suffisamment tôt avec les règles de protection des données applicables aux newsletters. Avec Nils Möllers, juriste spécialisé en protection des données chez Keyed, nous vous expliquons pas à pas et sans jargon complexe comment réussir concrètement un email marketing conforme au RGPD.
🥜 En bref : l’essentiel sur la protection des données et les newsletters
La protection des données dans l’email marketing expliquée simplement : ce guide vous présente, étape par étape, les règles de protection des données à respecter lors de vos envois de newsletters et la façon de les appliquer facilement, même sans connaissances juridiques préalables.
Toutes les règles de protection des données pour les newsletters en un coup d’œil :
- 🔒 Consentement : les newsletters ne peuvent en principe être envoyées qu’avec un consentement préalable, libre et démontrable, par exemple au moyen du double opt-in.
- 🔒 Transparence : dès l’inscription, les personnes intéressées doivent être clairement informées de l’utilisation de leurs données dans la politique de confidentialité.
- 🔒 Suivi : les clics et le comportement d’utilisation ne peuvent être analysés qu’avec un consentement approprié et une information transparente.
- 🔒 Minimisation des données : dans le formulaire d’inscription, seule l’adresse email peut être obligatoire. Toutes les autres informations doivent rester facultatives.
- 🔒 Interdiction du couplage : les jeux-concours, e-books et autres avantages ne doivent pas être automatiquement conditionnés à l’inscription à une newsletter.
- 🔒 Choix de l’outil : l’utilisation d’un logiciel de newsletter externe nécessite un contrat de sous-traitance (art. 28 RGPD), et il est conseillé que ses serveurs soient situés dans l’UE.
- 🔒 Joignabilité : mieux vaut renoncer aux adresses d’expéditeur Noreply afin de ne pas compliquer l’exercice des droits liés à la protection des données.
- 🔒 Désinscription : les abonnés doivent pouvoir se désinscrire facilement et à tout moment ; le lien de désinscription constitue une bonne pratique.
- 🔒 Suppression : outre la désinscription, les contacts ont le droit d’obtenir la suppression complète de leurs données à caractère personnel, soit le « droit à l’oubli ».
👀 Le saviez-vous ? Avec rapidmail, vous envoyez des newsletters 100 % conformes au RGPD, avec double opt-in, lien de désinscription automatique, contrat de sous-traitance (art. 28 RGPD) et serveurs exclusivement situés en Allemagne.
1. Protection des données et newsletters : pourquoi elle est indispensable
Que vous envoyiez votre newsletter à des clients existants, à des membres d’association ou à des abonnés inscrits au moyen d’un formulaire sur votre site : l’envoi de newsletters implique toujours le traitement de données à caractère personnel. En effet, le règlement général sur la protection des données (RGPD) considère déjà l’adresse email comme une donnée à caractère personnel, au même titre que les dates d’inscription, les adresses IP et les preuves de consentement.
Il est donc d’autant plus important de vous pencher suffisamment tôt sur la protection des données dans les newsletters et sur les fondements juridiques de l’email marketing. En vigueur depuis 2018, le RGPD fixe des règles contraignantes pour la collecte, le traitement et le stockage de ces données et concerne donc directement l’envoi de newsletters.
Le non-respect de ces règles expose à des réclamations, à des mesures administratives et à de lourdes amendes. Dans l’email marketing, la protection des données n’est donc pas une option, mais une condition indispensable à une activité juridiquement sûre.
Les données à caractère personnel doivent être :
a) traitées de manière licite, loyale et transparente au regard de la personne concernée (« licéité, loyauté, transparence ») ;
b) collectées pour des finalités déterminées, explicites et légitimes, et ne pas être traitées ultérieurement d’une manière incompatible avec ces finalités (« limitation des finalités ») ;
c) adéquates, pertinentes et limitées à ce qui est nécessaire au regard des finalités pour lesquelles elles sont traitées (« minimisation des données »).
Art. 5, al. 1 du RGPD
Rassurez-vous, pour pratiquer un email marketing conforme au RGPD, vous n’avez pas besoin de connaître le règlement par cœur ni d’en comprendre chaque phrase. C’est précisément l’objectif de ce guide : vous expliquer toutes les règles importantes de façon simple, claire et progressive, avec des exemples concrets pour que vous puissiez facilement envoyer vos newsletters dans le respect de la loi.
Protection des données et outils de newsletter : les points à vérifier aujourd’hui
Depuis l’invalidation du bouclier de protection des données UE-États-Unis par l’arrêt Schrems II en 2020, le choix de l’outil de newsletter fait l’objet d’une attention accrue de la part des autorités de contrôle. En cause : le transfert de données à caractère personnel vers des pays tiers, en particulier vers les États-Unis, qui n’est autorisé que sous de strictes conditions.
Pour vous, en tant qu’expéditeur de newsletters, cela signifie :
- 🔎 Vérifiez précisément où sont stockées les données de vos contacts
- 🇪🇺 Privilégiez des serveurs situés dans l’UE, où le niveau de protection des données est harmonisé
- 🤝 Concluez un contrat de sous-traitance (art. 28 RGPD) avec votre fournisseur de newsletter
Depuis juillet 2023, la Commission européenne a de nouveau adopté une décision d’adéquation concernant les États-Unis, le cadre de protection des données UE-États-Unis. Les outils de newsletter américains peuvent donc être utilisés légalement sous certaines conditions, notamment si leur fournisseur adhère à ce cadre et respecte toutes les autres exigences du RGPD.
Cette décision d’adéquation ne s’applique toutefois pas automatiquement à tous les fournisseurs américains, et l’évaluation juridique de chaque cas continue d’exiger des vérifications et une documentation importantes.
Une décision de l’autorité bavaroise de contrôle de la protection des données (BayLDA) datant de 2021 montre la sensibilité des autorités allemandes à cette question. Elle a établi que le transfert de données vers l’outil de newsletter américain Mailchimp était illicite.
La protection des données protège les destinataires, mais aussi votre entreprise
Ces jugements et règles de protection des données n’ont évidemment pas pour but de compliquer la vie des entreprises sérieuses et des expéditeurs de newsletters. Les règles de protection des données dans l’email marketing visent au contraire à :
- 🛡️ protéger la sécurité et la vie privée de vos contacts
- 🚓 compliquer l’utilisation abusive des données par les expéditeurs de spam
- 💌 permettre aux entreprises d’envoyer des newsletters publicitaires sérieuses, souhaitées et consultées par les personnes intéressées
Lorsqu’elle est bien mise en œuvre, la protection des données a même un effet positif sur votre email marketing : elle renforce la confiance dans votre marque, améliore l’acceptation de vos newsletters et contribue à faire percevoir l’email marketing comme un canal de communication sérieux et souhaité.
La protection des données n’est donc pas seulement une obligation, mais aussi une véritable occasion de structurer durablement et professionnellement votre email marketing.
👀 Le saviez-vous ?
Les règles de protection des données applicables aux newsletters ne concernent pas uniquement les activités commerciales, comme les boutiques en ligne. Elles s’appliquent aussi aux associations, aux organisations caritatives à but non lucratif, aux maisons d’édition et aux particuliers. Le règlement général sur la protection des données s’applique partout où des données à caractère personnel sont traitées.
2. Règles de protection des données dans l’email marketing : les obligations à respecter
L’envoi de newsletters est soumis à des règles claires de protection des données, contraignantes pour toutes les entreprises, associations et organisations, quels que soient leur secteur et leur taille.
Les règles suivantes constituent la base d’un email marketing conforme au RGPD. Elles concernent notamment l’inscription juridiquement sûre, l’envoi, l’analyse des performances et la gestion des données des contacts.
Selon votre modèle économique, votre groupe cible ou l’outil de newsletter utilisé, d’autres exigences de protection des données peuvent également vous concerner. Pour éviter tout risque, nous vous recommandons donc de consulter votre conseiller interne ou externe en matière de protection des données.
👀 Avez-vous vu cette vidéo ?
Dans cette vidéo, Nils Möllers, juriste spécialisé en protection des données chez Keyed, et Wiebke, responsable de contenu chez rapidmail, vous expliquent toutes les règles d’un envoi de newsletters conforme au RGPD. C’est parti ! 🎥
Ouvrir la transcription de la vidéo
Chapitre 1 : introduction
Wiebke : Le RGPD vous paraît compliqué ? Aujourd’hui, nous allons vous le simplifier. Avec Nils Möllers, expert en protection des données chez Keyed, nous vous montrons pas à pas comment envoyer des newsletters conformes au RGPD, de manière simple, compréhensible et directement applicable.
Chapitre 2 : pourquoi est-il si important que les newsletters soient conformes au RGPD ?
Nils : La protection des données à caractère personnel est très importante. Une entreprise qui ne la prend pas suffisamment au sérieux s’expose à des sanctions, à des dommages et intérêts ou, dans le pire des cas, à la perte de confiance de ses clients. Le RGPD s’applique dès que nous traitons des données à caractère personnel, c’est-à-dire toutes les données qui permettent d’identifier une personne. Dans notre contexte, il s’agit de l’adresse email, du prénom et du nom. Mais rassurez-vous, il y a aussi une bonne nouvelle : quelques règles fondamentales permettent de vous protéger contre ces risques. Je m’appelle Nils Möllers, j’ai fondé Keyed. Notre équipe de juristes prend en charge de manière globale et externalisée les questions de protection des données pour les entreprises, notamment pour rapidmail.
Chapitre 3 : les bases essentielles, consentement et double opt-in
Wiebke : Commençons directement par la condition la plus importante pour un email marketing conforme à la loi : le consentement.
Nils : Le RGPD doit être compris comme une interdiction assortie d’une autorisation. En principe, aucune donnée à caractère personnel ne peut être traitée, sauf si vous disposez d’une base juridique appropriée. Appliqué à l’envoi de newsletters, cela signifie : pas de consentement, pas de newsletter, du moins dans la plupart des cas. Il existe des exceptions dans la communication avec des clients existants lorsqu’un contrat lie déjà l’entreprise et les personnes concernées, mais ce sont des cas particuliers que nous n’aborderons pas ici. Le consentement doit toujours être libre, éclairé et surtout univoque. C’est très important : si sa validité est compromise, il peut finir par être considéré comme inexistant. En Allemagne, la loi contre la concurrence déloyale impose en outre une double confirmation, connue sous le nom de double opt-in. Elle permet de répondre parfaitement à l’obligation de rendre des comptes, car elle confirme que le titulaire d’une adresse email a bien demandé la newsletter. Il ne peut alors subsister aucun doute sur l’existence de ce consentement. Le processus est le suivant : l’utilisateur saisit ses données sur le site, puis un email de confirmation lui est envoyé. Après réception, il confirme qu’il consent au traitement, en l’occurrence à l’envoi de la newsletter. Ce n’est qu’ensuite que la newsletter peut être envoyée.
Chapitre 4 : les autres points à respecter lors de l’inscription
Wiebke : Il y a quelques autres points à respecter lors de l’inscription. Lorsque vous configurez votre parcours d’inscription, ajoutez dans le formulaire un lien vers la politique de confidentialité de votre site. Avec rapidmail, vous pouvez très facilement utiliser des composants prêts à l’emploi. En outre, seule l’adresse email peut être obligatoire dans votre formulaire. Toutes les autres informations, comme le nom, la date de naissance ou les différents centres d’intérêt, doivent rester facultatives : personne ne peut être contraint de les fournir.
Vous savez maintenant ce qu’il faut respecter lors de l’inscription de nouveaux contacts à votre newsletter. Voyons à présent les éléments obligatoires de toute newsletter conforme à la loi.
Chapitre 5 : les mentions obligatoires de la newsletter
Nils : Pour concevoir une newsletter conforme, vous devez respecter trois exigences. La première est d’indiquer clairement l’expéditeur et, s’il vous plaît, de ne pas utiliser d’adresse « noreply@ », afin de permettre une communication directe, y compris en cas de réclamation ou de désinscription. La deuxième exigence est le lien de désinscription, généralement placé à la fin de la newsletter, qui permet de se désinscrire en un clic. En effet, la désinscription doit être aussi simple que l’inscription ou le consentement, sans obstacle inutile. La troisième exigence concerne les mentions légales, la politique de confidentialité, l’identification du fournisseur et, le cas échéant, les coordonnées : ces informations doivent impérativement figurer dans la newsletter.
Wiebke : Outre le processus d’inscription et la structure de votre newsletter, certains facteurs doivent également être pris en compte dans le choix de votre logiciel si vous souhaitez réellement envoyer des newsletters conformes au RGPD.
Chapitre 6 : choisir le bon outil de newsletter conforme au RGPD
Nils : Trouver le bon outil de newsletter n’est certainement pas simple. C’est encore plus difficile lorsqu’on recherche un outil conforme à la protection des données, car certains fournisseurs affirment malheureusement l’être sans tenir leurs promesses. Je vais donc vous présenter quatre aspects à prendre en compte pour faire un choix sûr. Le premier est le contrat de sous-traitance (art. 28 RGPD). Vous devez toujours conclure avec le fournisseur un accord conforme. Si vous doutez de la conformité du projet de contrat, consultez un délégué compétent à la protection des données, qui pourra l’évaluer rapidement. Le deuxième aspect important est le lieu de stockage. Il est toujours préférable de choisir au minimum une solution européenne, car cela vous épargne énormément de travail administratif. Si vous souhaitez utiliser un fournisseur situé dans un pays tiers non sûr, vous prenez des risques supplémentaires. Ceux-ci doivent être évalués et des mesures correctives doivent être prévues, ce qui finit par coûter beaucoup plus de temps et d’argent que le recours à une solution européenne. Le troisième aspect est la prise en compte des droits des personnes concernées. Si des clients finaux vous contactent pour exercer leur « droit à l’oubli » ou leur « droit de rectification », le logiciel doit permettre d’exporter leurs données dans un format lisible par machine, mais aussi de les supprimer ou de les modifier. Dans le cas contraire, vous ne pouvez pas utiliser ce logiciel conformément aux règles de protection des données. C’est essentiel. Vous êtes ainsi globalement protégé. Si vous avez encore des doutes sur certains détails, vous pouvez consulter des délégués externes à la protection des données, comme ceux proposés par Keyed, qui sauront certainement vous aider.
Chapitre 7 : les erreurs typiques
Wiebke : Pour terminer, passons en revue quelques erreurs typiques que vous devez absolument éviter.
Nils : Dans notre travail quotidien de délégués externes à la protection des données, nous observons des erreurs récurrentes lors de l’envoi de newsletters. La plus classique consiste à utiliser des listes d’adresses email achetées. Nous ne pouvons que vous le déconseiller vivement, car la licéité de ces données ne peut pas être valablement garantie. Vous ignorez parfois quand et comment les données ont été collectées et si les personnes ont bien été informées qu’elles serviraient à leur envoyer une newsletter. Ce n’est généralement pas le cas, ce qui entraîne de nombreux risques de responsabilité : n’y touchez pas ! Nous rencontrons aussi souvent des processus de double opt-in incomplets, qui empêchent ensuite de prouver valablement qu’un consentement a été accordé, ainsi que du suivi sans information ou sans consentement. Nous l’avons évoqué au début de la vidéo : on oublie souvent qu’un logiciel de newsletter comprend aussi une mesure des performances, pour laquelle le suivi est essentiel. Vous devez en informer les contacts et recueillir leur consentement. Enfin, voici le grand classique : l’envoi à tous les destinataires en copie visible, CC, au lieu de la copie cachée, CCI. Ce problème ne concerne pas le logiciel de newsletter, mais survient précisément lorsqu’on n’en utilise pas. Révéler tous les destinataires à tous les autres est une catastrophe. Cette violation de données doit souvent être notifiée et peut entraîner de très lourdes sanctions. Il faut donc l’éviter et choisir suffisamment tôt un logiciel de newsletter conforme.
Chapitre 8 : conclusion
Wiebke : Si vous respectez les règles, mettez en place un processus de désinscription clair avec double opt-in, ajoutez toutes les mentions obligatoires à votre newsletter et choisissez un logiciel conforme, vous serez en sécurité. Nous avons d’ailleurs préparé une checklist sur la protection des données. Vous pouvez la télécharger gratuitement grâce au lien dans la description de la vidéo, puis vérifier tranquillement chaque point. Si vous pensez avoir besoin d’un soutien supplémentaire en matière de protection des données, n’hésitez pas à contacter l’équipe de Keyed. Elle vous aidera volontiers et vous conseillera en recherchant des solutions. Vous trouverez également ses coordonnées dans l’encadré d’information ci-dessous. Avez-vous encore des questions ou des remarques sur la protection des données dans l’email marketing ? Écrivez-les dans les commentaires. Nous pourrons ainsi enregistrer un deuxième épisode avec Nils afin qu’il réponde à toutes vos questions.
Merci de nous avoir suivis et à bientôt !
Pour mener un email marketing conforme au RGPD, vous devez en principe respecter les points suivants :
Règle 1 : obtenir le consentement des contacts comme base juridique de l’envoi
Le principe fondamental de l’email marketing est le suivant : seules les personnes qui souhaitent recevoir des newsletters et des emails marketing peuvent être contactées. Pour chaque contact auquel vous envoyez une newsletter, vous devez donc en principe disposer d’un consentement préalable, libre et explicite.
Pour que ce consentement soit juridiquement valable, vous devez non seulement le recueillir, mais aussi être en mesure de le prouver en cas de doute. Le règlement général sur la protection des données fixe expressément cette exigence :
Lorsque le traitement est fondé sur le consentement, le responsable du traitement est en mesure de démontrer que la personne concernée a donné son consentement au traitement de données à caractère personnel la concernant.
Art. 7, al. 1 du RGPD
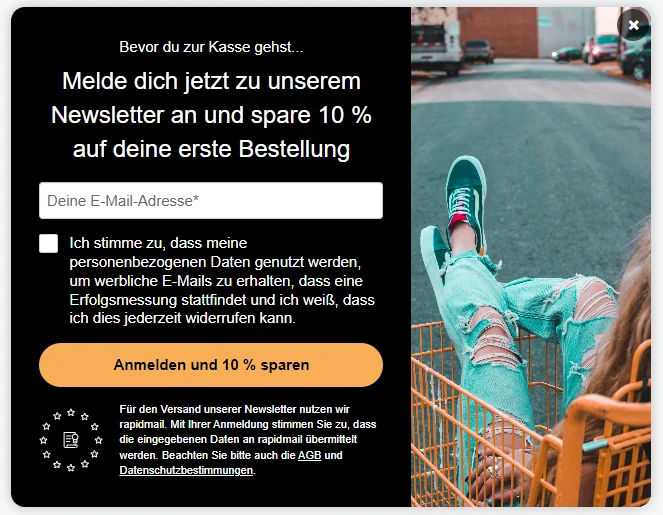
Dès le formulaire d’inscription, les personnes intéressées doivent clairement comprendre qu’elles s’abonnent à votre newsletter. Nous conseillons notamment d’ajouter une case distincte de consentement au traitement des données, qu’il faut obligatoirement cocher pour terminer l’inscription. Vous vous assurez ainsi que vos contacts consentent consciemment et librement à recevoir la newsletter.
La méthode la plus sûre et recommandée dans la pratique pour documenter les consentements dans le respect de la loi et pouvoir les prouver en cas de litige est la procédure de double opt-in.
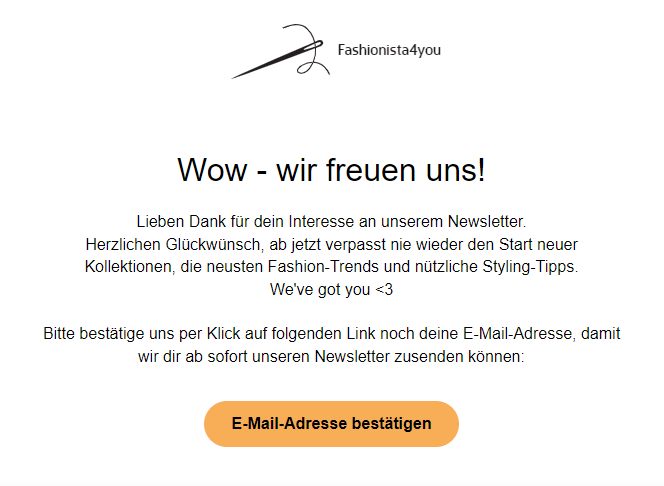
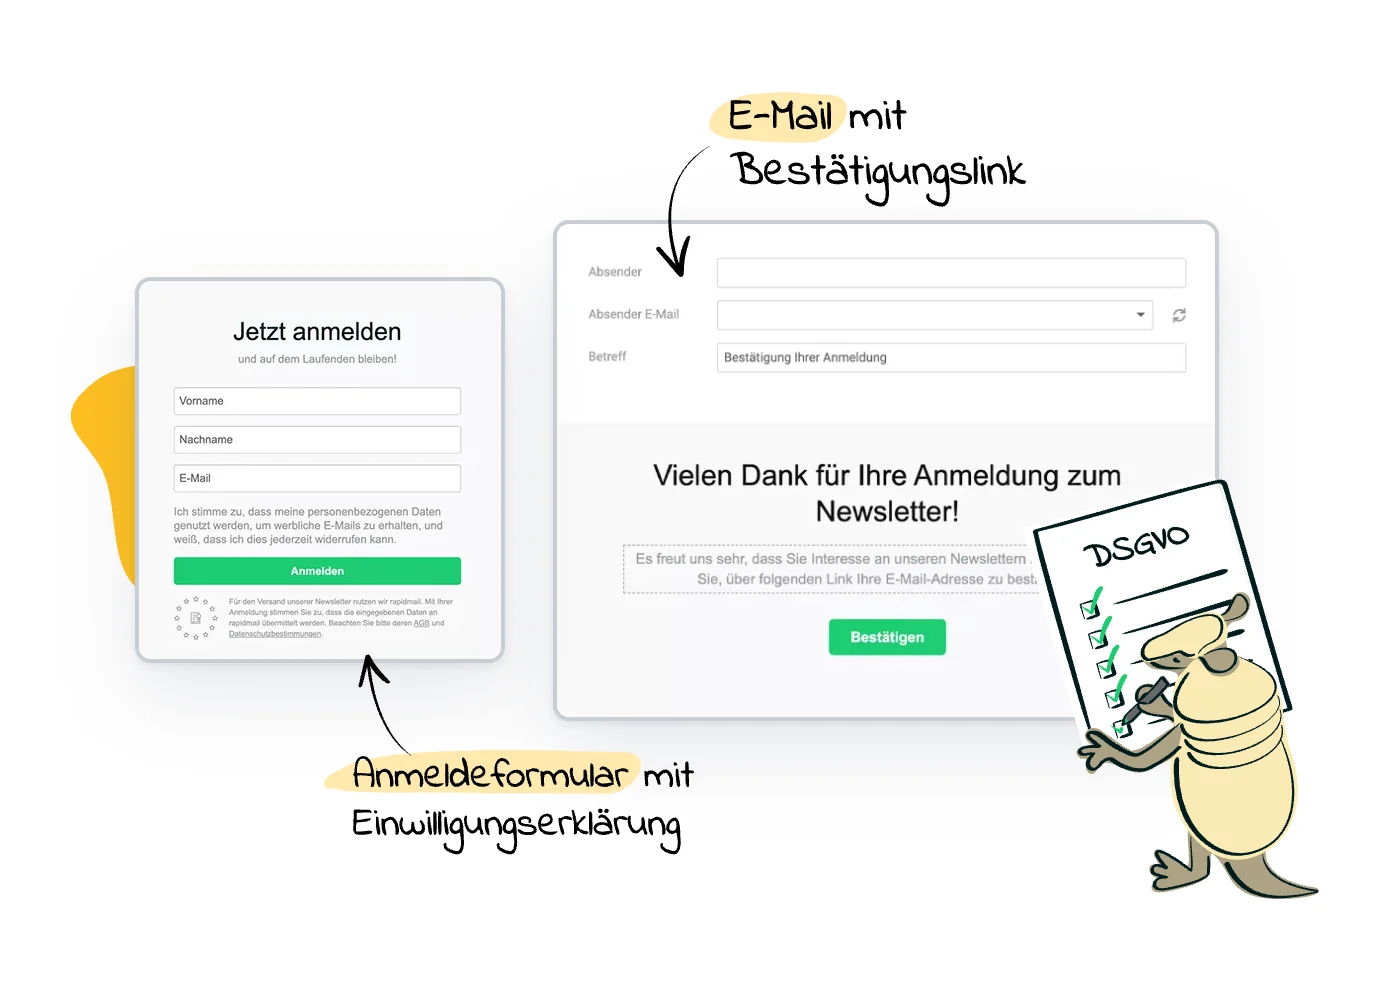
Les nouveaux contacts confirment alors leur inscription en deux étapes, par un « double opt-in » :
- 🐾 1re étape : saisie de l’adresse email dans votre formulaire d’inscription à la newsletter
- 🐾 2e étape : confirmation de l’inscription au moyen d’un lien figurant dans l’email de confirmation
Ce n’est qu’après avoir cliqué sur le lien de l’email de confirmation que le consentement de vos contacts est considéré comme accordé. La date et l’heure du consentement sont par exemple consignées directement dans l’outil de newsletter lorsque vous utilisez rapidmail, ce qui permet de les prouver facilement en cas de litige.
👀 Le saviez-vous ?
Tous les formulaires d’inscription à une newsletter de rapidmail utilisent automatiquement le double opt-in : les nouveaux contacts doivent toujours confirmer leur inscription au moyen d’un email avant d’être ajoutés à votre liste active de destinataires.
Vous vous assurez ainsi que :
- ✅ seules des adresses email réelles et correctes rejoignent votre liste
- ✅ chaque inscription est volontaire et traçable
- ✅ vous pouvez prouver le consentement de vos contacts en cas de doute
En bref : avec rapidmail, votre email marketing conforme au RGPD repose dès le départ sur des bases solides.
Exception : envoyer une newsletter à des clients B2B existants sans consentement explicite
Seul l’envoi de newsletters à des clients existants peut être autorisé sous de strictes conditions, exclusivement dans le cadre de l’email marketing B2B et sans consentement préalable par double opt-in. Cette exception ne découle pas du RGPD, mais de la loi allemande contre la concurrence déloyale :
Une publicité utilisant le courrier électronique n’est pas considérée comme une sollicitation déraisonnable lorsque :
un entrepreneur a obtenu l’adresse électronique du client dans le cadre de la vente d’un produit ou d’un service,
l’entrepreneur utilise cette adresse à des fins de prospection directe pour ses propres produits ou services similaires,
le client ne s’est pas opposé à cette utilisation et
lors de la collecte de l’adresse et de chaque utilisation, le client est clairement informé qu’il peut s’opposer à tout moment à cette utilisation sans autres frais que ceux de transmission selon les tarifs de base.
UWG, art. 7, al. 3
Nous vous recommandons toutefois de faire vérifier au préalable si ces conditions particulières sont réellement remplies dans votre cas.
👀 Le saviez-vous ?
Selon un récent arrêt de la Cour de justice de l’Union européenne du 13/11/2025, une inscription gratuite poursuivant un objectif commercial, par exemple à un essai gratuit, à un webinaire ou à un outil, peut également être assimilée à un achat. Si toutes les autres conditions sont remplies, une inscription gratuite peut donc désormais remplacer un achat finalisé et servir de fondement à l’email marketing destiné aux clients B2B existants.
En résumé, pour ne pas avoir besoin d’un consentement explicite à la newsletter, toutes les conditions suivantes doivent être remplies simultanément :
- 🤝 Contexte B2B : vos envois s’adressent exclusivement à des clients et contacts professionnels.
- ☑️ Aucune opposition : vos contacts ne se sont pas opposés à la réception de newsletters ou d’emails publicitaires.
- 👋 Désinscription clairement possible : vous avez informé vos contacts qu’ils peuvent s’opposer à tout moment et gratuitement à la réception de la newsletter, et vous leur avez indiqué comment procéder.
- 👛 Offres similaires uniquement : vos newsletters contiennent exclusivement de la publicité pour des produits ou services similaires répondant au même besoin.
- 💌 Adresse email fournie directement : vos contacts ont eux-mêmes indiqué leur adresse email lors de l’achat d’un produit ou d’un service, ou lors de l’inscription à un service gratuit poursuivant un objectif commercial, par exemple un essai gratuit, l’inscription à un outil ou à un webinaire, ou le téléchargement d’un e-book.
👉 Autre point important : les achats non finalisés, comme les abandons de panier, ne constituent toujours pas un fondement à l’envoi d’une newsletter. Vous avez encore besoin du consentement explicite et démontrable des contacts pour pouvoir les ajouter à votre liste de destinataires.
L’achat d’adresses email est interdit
La règle reste inchangée : l’achat d’adresses email suivi de leur utilisation pour envoyer vos newsletters enfreint les règles de protection des données, art. 6, al. 1 du RGPD. Sans consentement valable ni exception prévue par la loi, vous ne disposez d’aucune base juridique pour envoyer vos emails marketing.
Outre les éventuelles conséquences juridiques, les listes d’adresses email achetées nuisent également :
- 📭 à la délivrabilité de vos emails : les contacts achetés signalent souvent vos messages comme spam ou les ignorent totalement, ce qui dégrade votre réputation d’expéditeur.
- 📉 à la réputation de votre marque : les emails publicitaires non sollicités sont perçus comme peu sérieux et peuvent durablement éroder la confiance dans votre entreprise.
- ❌ à votre relation commerciale avec votre logiciel de newsletter : la plupart des outils appliquent une politique antispam et sanctionnent l’envoi illégal à des adresses achetées par une suspension des envois.
Vous le constatez : les listes d’adresses achetées ne sont ni juridiquement sûres ni efficaces. Un email marketing durable et performant repose toujours sur des inscriptions à la newsletter volontaires et transparentes.
Règle 2 : mentionner la politique de confidentialité lors de l’inscription à la newsletter
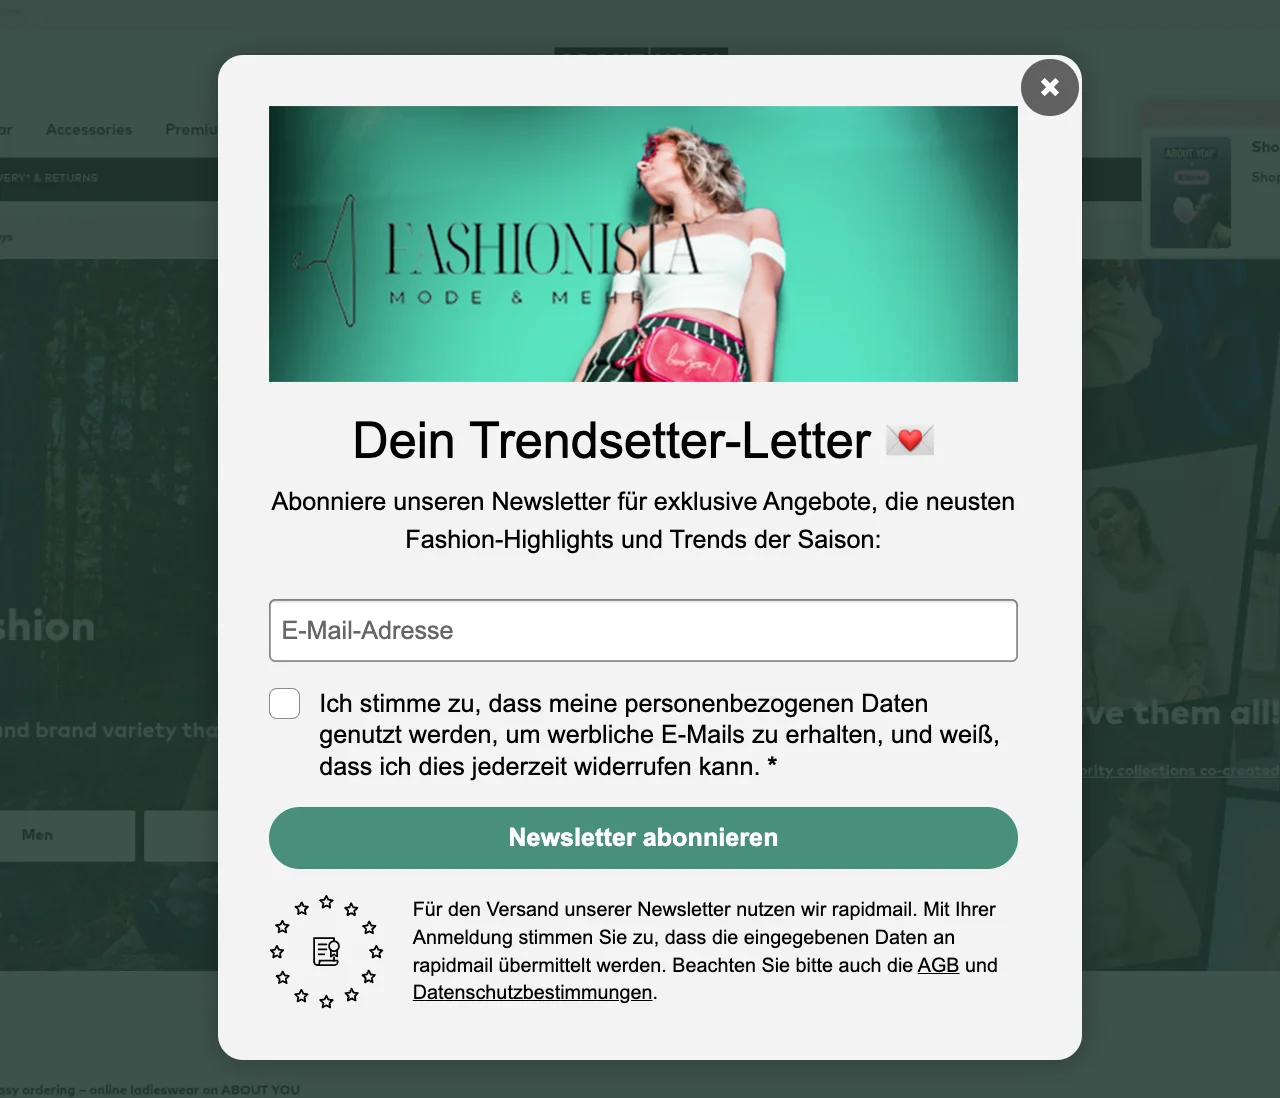
Revenons un instant en arrière. Avant de recueillir le consentement des nouveaux abonnés par double opt-in, vous devez respecter certaines règles de protection des données dans la conception du parcours d’inscription. Selon le RGPD, art. 12 et suivants, vous devez informer les personnes intéressées de la politique de confidentialité de votre site dans le formulaire d’inscription ou, au plus tard, dans l’email de double opt-in, car les informations doivent être fournies de manière transparente, facilement accessible et compréhensible.
Lorsque des données à caractère personnel relatives à une personne concernée sont collectées auprès de cette personne, le responsable du traitement lui fournit, au moment où les données en question sont obtenues, toutes les informations suivantes :
a) l’identité et les coordonnées du responsable du traitement, […]
c) les finalités du traitement auquel sont destinées les données à caractère personnel ainsi que la base juridique du traitement.
Art. 13, al. 1 du RGPD
Concrètement, lors de l’inscription à la newsletter, vous devez renvoyer vers votre politique de confidentialité, qui doit clairement préciser :
- ✍️ quelles données à caractère personnel vous traitez pour votre email marketing, par exemple l’adresse email et la date d’inscription
- 💌 à quelles fins ces données sont utilisées, par exemple pour une newsletter mensuelle
- 💾 pendant combien de temps ces données sont conservées
Vous devez aussi indiquer en toute transparence quel logiciel de newsletter vous utilisez pour vos envois. Si vous recourez à un outil externe, nous vous recommandons de proposer un lien direct vers sa politique de confidentialité et ses CGV. Vos abonnés savent ainsi précisément qui traite leurs données et dans quelles conditions.
En affichant clairement votre politique de confidentialité, vous respectez non seulement les obligations légales, mais vous suscitez également la confiance, une base essentielle à un email marketing sérieux et performant.
👀 Le saviez-vous ?
Avec rapidmail, vous pouvez intégrer très facilement des informations sur la protection des données dans chaque formulaire d’inscription à une newsletter. Un seul clic suffit pour ajouter une mention bien visible avec des liens vers les CGV et la politique de confidentialité, sans aucune connaissance technique.
Les personnes intéressées bénéficient ainsi d’informations transparentes dès leur inscription, toutes les informations importantes sur la protection des données restent facilement accessibles et votre formulaire d’inscription à la newsletter respecte les règles de protection des données.
Règle 3 : inclure les informations sur le suivi des liens dans la politique de confidentialité
Pour proposer à vos abonnés des contenus aussi pertinents et intéressants que possible, il est utile de consulter les principaux indicateurs de performance des newsletters. Vous pouvez ainsi déterminer quels liens ont été cliqués ou quels contenus ont suscité le plus d’intérêt.
Lorsque vous utilisez rapidmail comme outil de newsletter, le suivi des liens vous fournit automatiquement une analyse statistique après chaque envoi, notamment des informations sur les clics des destinataires. Vous pouvez également ajouter d’autres paramètres de suivi aux liens de la newsletter, comme des paramètres UTM pour Google Analytics, si vous utilisez des outils d’analyse externes.
Selon le RGPD, art. 6, al. 1, point a), l’analyse et l’utilisation de ces données de suivi nécessitent le consentement explicite de vos contacts, car le suivi du comportement des destinataires implique le traitement de données à caractère personnel.
Le traitement [de données à caractère personnel] n’est licite que si […] la personne concernée […] a consenti au traitement de ses données à caractère personnel pour une ou plusieurs finalités spécifiques.
Art. 6, al. 1, point a) du RGPD
Il est donc important de fournir des informations transparentes sur l’utilisation du suivi. Toutes les informations pertinentes concernant le suivi des liens et l’analyse du comportement des destinataires doivent figurer dans la politique de confidentialité de votre site. C’est aussi pour cette raison que vous devez attirer l’attention des personnes intéressées sur ces informations dès le parcours d’inscription à la newsletter.
Si vous ne souhaitez pas analyser automatiquement le comportement des destinataires, vous pouvez désactiver entièrement et à tout moment le suivi des liens dans votre compte rapidmail. Les statistiques déjà disponibles pour les mailings envoyés sont alors anonymisées. Notez toutefois que la désactivation du suivi des liens limite certaines fonctions, telles que les tests A/B ou les mailings de suivi.
👀 Le saviez-vous ?
rapidmail met à votre disposition un modèle de texte conforme au RGPD pour votre politique de confidentialité. Rédigé et vérifié avec les experts en protection des données de Keyed, il constitue une base fiable idéale pour votre email marketing.
Règle 4 : faire de l’adresse email le seul champ obligatoire du formulaire d’inscription
Une formule d’appel personnalisée dans la newsletter, une réduction pour un anniversaire ou des invitations à des événements proches : la personnalisation joue un rôle croissant dans l’email marketing. Il est donc tentant de demander autant d’informations que possible sur les nouveaux contacts dès leur inscription à la newsletter.
Outre l’adresse email, les formulaires d’inscription comprennent ainsi souvent des champs supplémentaires tels que le prénom et le nom, la date de naissance ou les centres d’intérêt personnels. C’est précisément là que la prudence s’impose.
Le RGPD prévoit en effet le principe de minimisation des données : vous ne pouvez collecter et traiter que les données à caractère personnel réellement nécessaires à la finalité concernée.
Les données à caractère personnel doivent être adéquates, pertinentes et limitées à ce qui est nécessaire au regard des finalités pour lesquelles elles sont traitées (« minimisation des données »).
Art. 5, al. 1, point c) du RGPD
Concrètement, dans votre email marketing, l’adresse email de vos contacts suffit pour envoyer une newsletter. Vous devez donc permettre aux personnes intéressées de s’inscrire même si elles souhaitent uniquement indiquer leur adresse email.
Autrement dit, l’adresse email doit être le seul champ obligatoire de votre formulaire d’inscription à la newsletter. Les autres données à caractère personnel, comme le nom, la date de naissance ou le lieu de résidence, ne peuvent être demandées que dans un champ facultatif.
Vous restez ainsi conforme au RGPD tout en réduisant les obstacles à l’inscription de nouveaux abonnés, ce qui constitue un avantage évident pour développer votre liste.
La newsletter rapidmail
Conseils, idées et nouveautés sur l'emailing, directement dans votre boîte de réception.
Règle 5 : respecter l’interdiction du couplage lors de l’inscription à la newsletter
Les aimants à prospects, comme les jeux-concours, les e-books gratuits ou les livres blancs, servent souvent à obtenir de nouveaux contacts pour une newsletter. Ici aussi, la prudence est de mise : pour protéger les données à caractère personnel, vous ne pouvez en principe pas conditionner automatiquement la participation à un jeu-concours ou le téléchargement d’un contenu à l’inscription à une newsletter.
Cette interdiction du couplage, prévue à l’art. 7, al. 4 du RGPD, garantit que le consentement à recevoir une newsletter est toujours libre et n’est pas imposé en contrepartie d’un avantage.
Au moment de déterminer si le consentement est donné librement, il y a lieu de tenir le plus grand compte de la question de savoir, entre autres, si l’exécution d’un contrat, y compris la fourniture d’un service, est subordonnée au consentement au traitement de données à caractère personnel qui n’est pas nécessaire à l’exécution dudit contrat.
Art. 7, al. 4 du RGPD
Qu’est-ce que cela signifie concrètement pour les aimants à prospects ?
Vous ne pouvez généralement pas conditionner le téléchargement d’un e-book ou la participation à un jeu-concours à l’inscription obligatoire et simultanée à votre newsletter lorsque celle-ci n’est pas indispensable à la finalité concernée.
Pour utiliser ces aimants à prospects conformément au RGPD afin de développer votre liste de destinataires, l’un des deux cas suivants doit s’appliquer :
- 📃 Couplage prévu par un contrat de téléchargement d’e-book ou de jeu-concours : vous avez fait rédiger par un expert expérimenté en protection des données un contrat relatif à l’e-book ou au jeu-concours. Celui-ci précise que la participation ou le téléchargement est automatiquement lié au traitement des données sous la forme de l’envoi de newsletters. Cette solution doit rester exceptionnelle et n’être mise en œuvre qu’après un conseil juridique individuel.
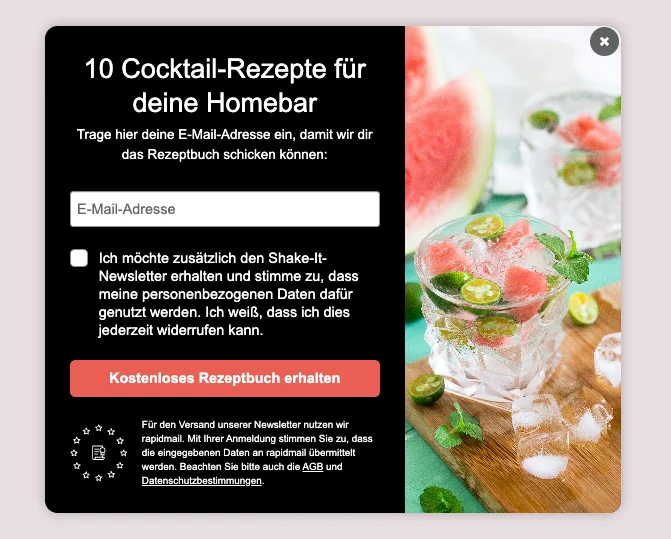
- 💌 Abonnement à la newsletter comme option supplémentaire facultative, solution recommandée : avant que les personnes intéressées ne cliquent sur le bouton « Participer au jeu-concours » ou « Télécharger l’e-book » du formulaire de votre site, proposez-leur une case d’inscription à la newsletter. Les utilisateurs peuvent la cocher s’ils souhaitent recevoir votre newsletter en plus de participer ou de télécharger le contenu. Cette solution vous protège juridiquement et laisse à votre public la possibilité équitable de ne pas s’inscrire s’il ne le souhaite pas.
Règle 6 : conclure un contrat de sous-traitance (art. 28 RGPD) avec les outils de newsletter externes
Lorsque vous utilisez un logiciel de newsletter externe pour votre email marketing, son fournisseur dispose théoriquement d’un accès aux données de vos contacts. Toutes les données à caractère personnel importées dans votre compte, comme les noms et les adresses email de vos contacts, sont stockées sur les serveurs du fournisseur.
Il s’agit alors d’un traitement pour le compte d’un tiers : vous restez responsable de la protection des données, tandis que le fournisseur traite celles-ci pour votre compte.
L’art. 28 du RGPD dispose que, dans ce cas, votre entreprise ou organisation doit conclure un contrat de sous-traitance (art. 28 RGPD) avec le fournisseur externe de la newsletter :
Le traitement par un sous-traitant est régi par un contrat ou un autre acte juridique au titre du droit de l’Union ou du droit d’un État membre, qui lie le sous-traitant à l’égard du responsable du traitement, définit l’objet et la durée du traitement, la nature et la finalité du traitement, le type de données à caractère personnel et les catégories de personnes concernées, et les obligations et les droits du responsable du traitement.
Art. 28, al. 3 du RGPD
La conclusion d’un tel accord garantit une protection complète des données de votre newsletter, car :
- ✅ le fournisseur traite les données uniquement selon vos instructions
- ✅ des mesures techniques et organisationnelles appropriées sont prises pour protéger les données
- ✅ aucune transmission non autorisée à des tiers n’a lieu
Sans cet accord, l’utilisation d’un outil de newsletter externe n’est pas conforme au RGPD.
👀 Le saviez-vous ?
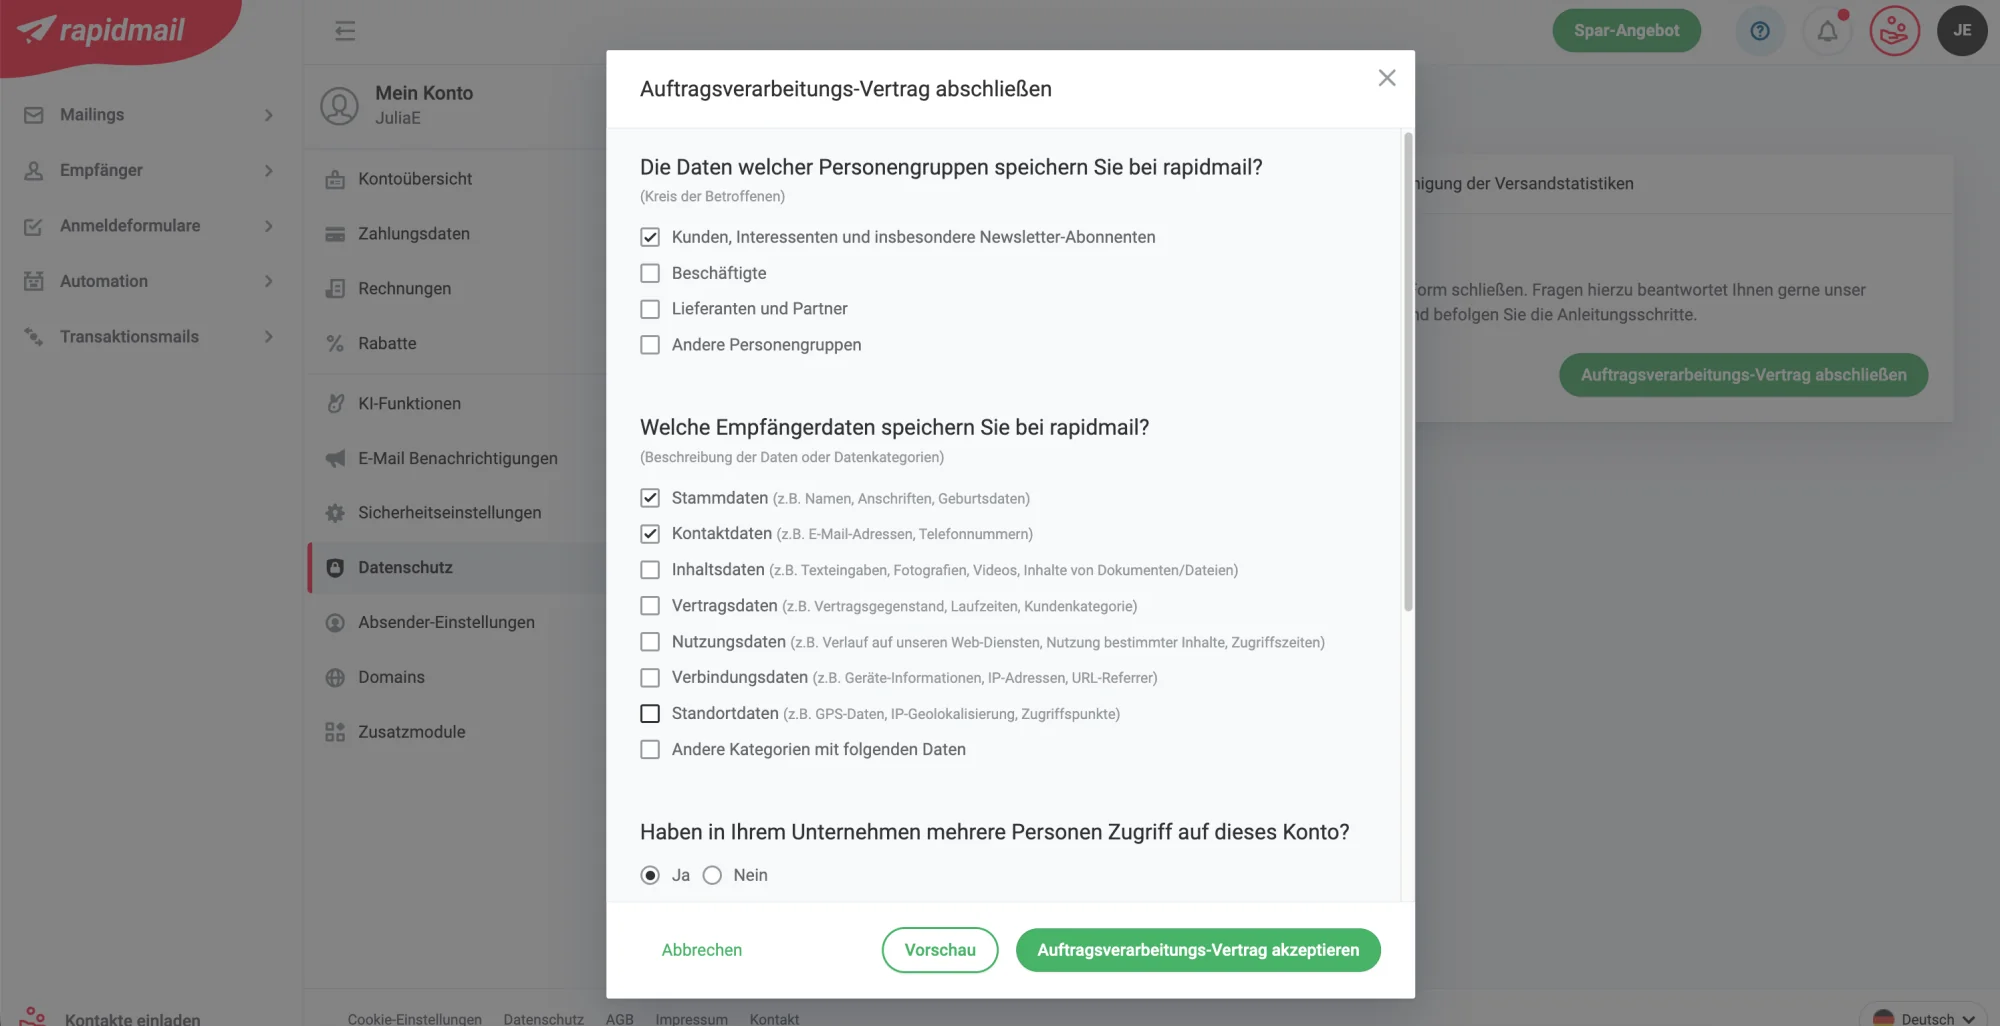
Avec rapidmail comme outil de newsletter, vous pouvez conclure un contrat de sous-traitance (art. 28 RGPD) pour vos envois très simplement et sans papier, directement dans votre compte rapidmail. Vous remplissez ainsi rapidement une exigence essentielle en matière de protection des données, sans charge administrative supplémentaire.
Découvrir toutes les fonctions de protection des données de rapidmail
Règle 7 : stocker et traiter les données des contacts uniquement dans l’UE
Conformément aux dispositions du RGPD, art. 44 et suivants, le stockage et le traitement de données à caractère personnel sont en principe simples au sein de l’UE, car un niveau de protection uniforme y est appliqué.
Lorsque vous choisissez votre outil de newsletter, veillez donc à ce que toutes les données de vos contacts soient exclusivement stockées et traitées sur des serveurs situés dans l’UE.
La situation est différente lorsque vous utilisez, par exemple, un logiciel dont les serveurs se trouvent aux États-Unis, comme Mailchimp, et transférez ou traitez des données à caractère personnel dans des pays tiers situés hors de l’UE. Le RGPD fixe alors des exigences particulières :
Un transfert, vers un pays tiers ou à une organisation internationale, de données à caractère personnel […] ne peut avoir lieu que si, sous réserve des autres dispositions du présent règlement, les conditions définies dans le présent chapitre sont respectées par le responsable du traitement et le sous-traitant, […] afin que le niveau de protection des personnes physiques garanti par le présent règlement ne soit pas compromis.
Art. 44 du RGPD
Le fournisseur situé dans un pays tiers doit donc garantir que son niveau de protection des données respecte les exigences européennes du RGPD. La Commission européenne doit également avoir constaté officiellement que le pays tiers assure un niveau de protection adéquat.
Le transfert de vos données de contact vers un logiciel de newsletter dont les serveurs se trouvent hors de l’UE n’est autorisé que si l’une des deux conditions suivantes est remplie :
- 🧑⚖️ une décision d’adéquation de la Commission européenne existe pour le pays tiers concerné
- 🧑⚖️ des garanties supplémentaires appropriées sont prises et jugées suffisantes, par exemple des clauses contractuelles types, des clauses négociées individuellement ou un mécanisme de certification approuvé
Pourquoi les outils de newsletter dotés de serveurs dans l’UE constituent la solution la plus simple
Vous le constatez : les transferts vers des pays tiers restent juridiquement possibles pour envoyer des newsletters conformes au RGPD, mais ils impliquent davantage de vérifications et de documentation. Si vous souhaitez vous épargner ces efforts, un logiciel de newsletter dont les serveurs se trouvent exclusivement dans l’UE est la solution la plus simple et la plus sûre juridiquement.
Avec un fournisseur européen de newsletters conforme au RGPD, vous bénéficiez :
- 🔒 d’un cadre juridique clair et d’une conformité maximale en matière de protection des données
- 🔒 d’une réduction du travail de vérification et de gestion nécessaire pour garantir un niveau de protection suffisant
- 🔒 de meilleures chances de développer votre liste de destinataires, puisque vous pouvez assurer une protection complète aux nouveaux contacts
👀 Le saviez-vous ?
Avec rapidmail, les données de vos contacts restent en Allemagne : nous stockons toutes les données à caractère personnel de nos clients et de leurs contacts exclusivement sur des serveurs hautement sécurisés situés en Allemagne. Grâce à notre étroite collaboration avec les juristes de Keyed spécialisés en protection des données, notre outil de newsletter respecte à tout moment et à 100 % les règles de protection des données.
Règle 8 : ne pas utiliser d’adresse Noreply comme adresse d’expéditeur
« noreply@mon-entreprise.fr », « do-not-reply@monentreprise.fr » ou « ne-pas-repondre@monentreprise.fr » : de nombreuses entreprises continuent d’envoyer leurs newsletters depuis une adresse Noreply. Elles cherchent généralement à éviter une avalanche de réponses après l’envoi.
Une adresse Noreply est un choix discutable pour la relation client et la fidélisation des lecteurs, mais son utilisation est également délicate du point de vue de la protection des données : les expéditeurs qui y recourent se trouvent dans une zone grise juridique, même s’ils n’enfreignent pas en principe les lois applicables.
Selon le règlement général sur la protection des données, art. 15 et suivants, les utilisateurs doivent pouvoir obtenir à tout moment des informations sur toutes les données à caractère personnel recueillies à leur sujet.
La personne concernée a le droit d’obtenir du responsable du traitement la confirmation que des données à caractère personnel la concernant sont ou ne sont pas traitées et, lorsqu’elles le sont, l’accès auxdites données à caractère personnel […].
Art. 15, al. 1 du RGPD
Concrètement, pour l’envoi de newsletters et la protection des données, les abonnés doivent disposer d’un moyen simple de contacter l’expéditeur lorsqu’ils souhaitent obtenir des informations sur leurs données enregistrées, poser des questions sur la newsletter ou exercer leur droit de rectification ou de suppression.
Le RGPD n’impose certes pas expressément une adresse d’expéditeur à laquelle il est possible de répondre. Toutefois, une adresse Noreply complique inutilement la communication et peut, en cas de doute, être considérée comme un manquement à l’obligation de « faciliter l’exercice des droits », prévue à l’art. 12, al. 2 du RGPD. Cette zone grise juridique est facile à éviter.
💡 Astuce rapidmail : proposer un moyen de contact simple
Pour éviter tout risque en matière de protection des données tout en renforçant la relation avec vos abonnés, renoncez à une adresse Noreply comme adresse d’expéditeur de la newsletter. Utilisez plutôt une adresse d’expéditeur à laquelle vos contacts peuvent vous écrire à tout moment en cas de question.
Cela présente plusieurs avantages :
- 📬 Une newsletter plus respectueuse des données : les demandes relatives aux données à caractère personnel sont faciles à transmettre
- 🤝 Une plus grande confiance dans votre entreprise : les abonnés se sentent pris au sérieux et écoutés
- 📈 Une meilleure délivrabilité de vos newsletters : les réponses et les interactions améliorent votre réputation d’expéditeur et donc la bonne distribution de vos emails
Être joignable est donc bénéfique sur le plan juridique, technique et dans la relation avec vos abonnés. 💌
Règle 9 : intégrer un lien de désinscription à chaque newsletter
Il est bien sûr regrettable de voir des abonnés se désinscrire. Vous ne devez toutefois jamais essayer de rendre la désinscription inutilement difficile ni de l’empêcher. D’une part, continuer à envoyer des newsletters à des contacts qui ne sont pas réellement intéressés ne vous apporte rien. D’autre part, la possibilité de se désinscrire facilement constitue une exigence claire pour une désinscription conforme au RGPD.
Le RGPD, art. 7, al. 3, prévoit en effet qu’un consentement à recevoir une newsletter doit pouvoir être retiré à tout moment, et aussi simplement qu’il a été accordé :
La personne concernée a le droit de retirer son consentement à tout moment. […] Il est aussi simple de retirer que de donner son consentement.
Art. 7, al. 3 du RGPD
Cela signifie que vos lecteurs doivent pouvoir se désinscrire facilement de votre newsletter à tout moment.
Les règles de protection des données ne prévoient donc pas expressément que chaque newsletter doive obligatoirement contenir un lien de désinscription. Dans la pratique, le lien de désinscription dans la newsletter est toutefois la solution la plus simple, la plus conviviale et la plus sûre juridiquement, tant pour les destinataires que pour les expéditeurs. Il réduit les demandes, limite le risque de réclamations et aide à éviter les sanctions ou les litiges.
👀 Le saviez-vous ?
Chaque newsletter créée avec rapidmail contient automatiquement un lien de désinscription. Vous pouvez personnaliser le texte du lien et indiquer ainsi de manière claire et transparente que vos abonnés peuvent se désinscrire à tout moment. Vous respectez donc une exigence essentielle de protection des données sans aucun effort supplémentaire.
Règle 10 : respecter le « droit à l’oubli » de vos contacts
Lorsqu’un abonné se désinscrit de votre newsletter, cela signifie qu’il ne recevra plus vos newsletters à l’avenir. Le sort de ses données personnelles dépend alors de la solution technique de votre outil de newsletter. Il est donc d’autant plus important de choisir dès le départ un logiciel de newsletter conforme au RGPD qui permet également de supprimer les données de contact conformément à la loi.
Lors d’une désinscription classique, votre contact n’est généralement pas entièrement supprimé, mais passe à un statut inactif ou bloqué. Cette solution est également pertinente du point de vue de la protection des données : l’adresse email reste enregistrée avec le statut « désinscrite » pour éviter que vous ne lui écriviez de nouveau par erreur. Les autres données à caractère personnel devenues inutiles pour l’envoi, comme le nom ou la date de naissance, peuvent alors être supprimées.
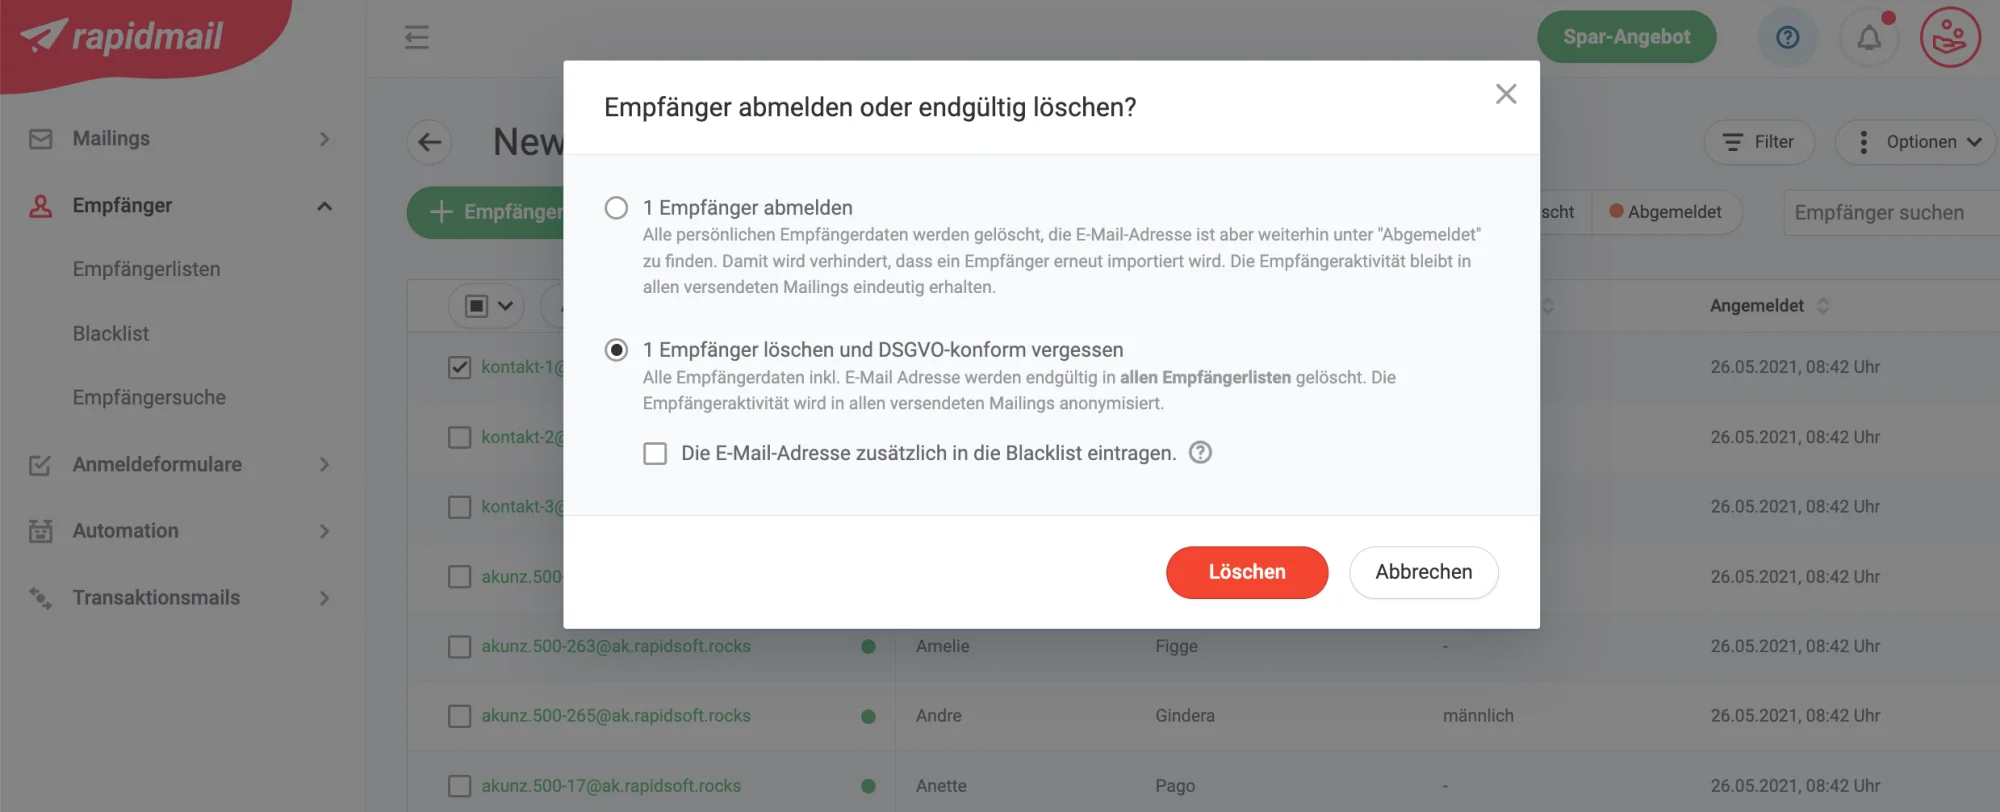
Avec rapidmail, par exemple, le contact passe automatiquement du statut « actif » au statut « désinscrit ». Les données personnelles supplémentaires sont supprimées, tandis que l’adresse email est conservée avec le statut de désinscription, uniquement afin d’empêcher un nouvel envoi sans consentement.
Droit à la suppression complète, ou « droit à l’oubli »
Outre la désinscription classique, le RGPD, art. 17, accorde à vos abonnés un autre droit important : le droit à l’effacement, également appelé « droit à l’oubli** »**, qui va au-delà de la simple désinscription.
La personne concernée a le droit d’obtenir du responsable du traitement l’effacement, dans les meilleurs délais, de données à caractère personnel la concernant et le responsable du traitement a l’obligation d’effacer ces données à caractère personnel dans les meilleurs délais […].
Art. 17, al. 1 du RGPD
Pour vous, cela signifie que vos abonnés peuvent demander la suppression complète de toutes leurs données à caractère personnel, y compris leur adresse email, sur l’ensemble des serveurs et systèmes, tant qu’aucune autre obligation légale de conservation ne s’y oppose.
👀 Le saviez-vous ?
En plus de la désinscription classique, rapidmail vous permet, si nécessaire, de « supprimer et oublier conformément au RGPD » les données de vos abonnés dans la liste de destinataires. Toutes les données sont alors retirées de tous les systèmes concernés, ce qui permet de satisfaire juridiquement la demande de la personne.
3. Checklist gratuite sur la protection des données pour les newsletters, à télécharger et à cocher
Vous avez désormais une bonne vue d’ensemble de la façon de concilier simplement newsletters et protection des données. Pour passer directement à l’action, notre checklist gratuite vous accompagne pas à pas vers des envois conformes au RGPD. Téléchargez cette checklist interactive et cochez toutes les règles que vous avez déjà mises en œuvre avec succès. C’est parti !
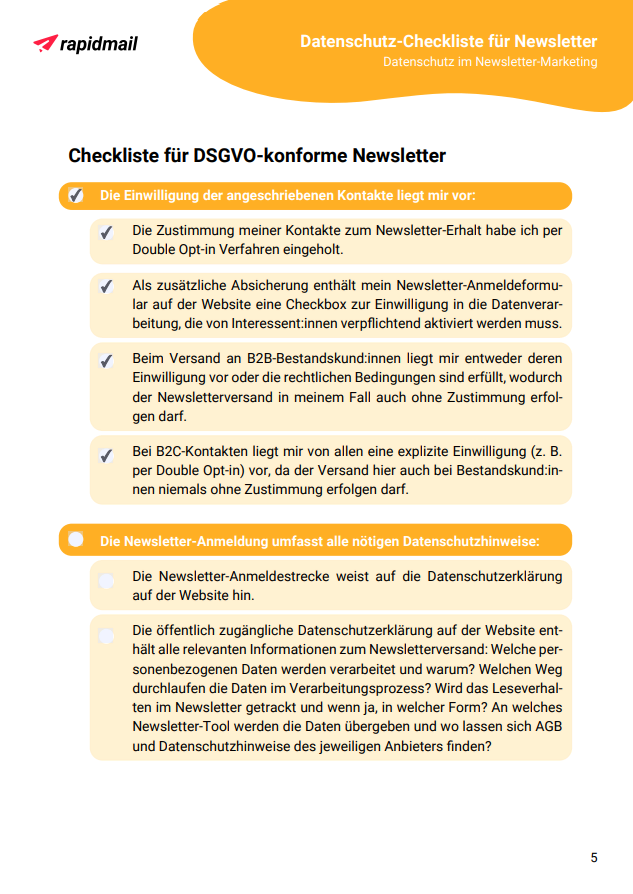 (PDF en allemand)
Télécharger la checklist de protection des données (PDF en allemand) (PDF en allemand)
4. Conclusion : quelle est l’importance de la protection des données pour un email marketing performant ?
La protection des données joue un rôle toujours plus central dans l’email marketing. Depuis l’entrée en vigueur du règlement général sur la protection des données et à la suite de nombreuses décisions de justice, notamment sur les transferts de données vers des outils de newsletter situés dans des pays tiers, une chose est claire : la protection des données n’est plus une question secondaire, mais une condition fondamentale à l’envoi professionnel de newsletters.
Il est donc d’autant plus important de vous pencher suffisamment tôt sur la protection des données dans les newsletters et d’organiser vos processus d’email marketing de manière systématiquement conforme au RGPD.
Cela implique notamment :
- 🔒 de choisir un logiciel de newsletter doté de normes transparentes en matière de protection des données
- 🔒 de mettre en place des processus de consentement clairs et compréhensibles pour vos contacts
- 🔒 de gérer en toute sécurité les désinscriptions et les demandes de suppression de vos abonnés
Lorsqu’elle est correctement appliquée, la protection des données ne vous préserve pas seulement des réclamations, des sanctions ou des amendes. Elle suscite aussi la confiance de vos abonnés et crée ainsi une base stable pour un email marketing performant à long terme.
Envoyer des newsletters conformes au RGPD
Vous avez encore des questions sur la protection des données lors de l’envoi de newsletters ?
Aucun problème : pour les questions de protection des données liées à notre outil de newsletter, notre équipe d’assistance rapidmail se fera un plaisir de vous aider. Pour obtenir des conseils généraux sur la protection des données dans votre entreprise et améliorer votre niveau de protection, vous pouvez contacter nos partenaires de Keyed spécialisés en protection des données.
FAQ : questions fréquentes sur la protection des données dans l’email marketing
Que couvre la protection des données dans l’email marketing ?
La protection des données dans l’email marketing englobe toutes les règles juridiques relatives à la collecte, au traitement et au stockage des données à caractère personnel générées lors de l’envoi de newsletters. Il s’agit notamment des adresses email, des consentements, des dates d’inscription et des données de suivi. Le règlement général sur la protection des données (RGPD), que vous devez respecter dans votre email marketing, en constitue le fondement.
Quelles règles de protection des données s’appliquent à l’email marketing ?
Vous devez respecter plusieurs règles de protection des données lors de l’envoi de newsletters. Le principe de base est que les newsletters ne peuvent être envoyées qu’avec le consentement explicite et démontrable des destinataires.
Puis-je envoyer des newsletters sans le consentement de mes contacts ?
En principe, non. Une newsletter ne peut généralement être envoyée qu’avec le consentement préalable, libre et démontrable des destinataires. Une exception peut s’appliquer, sous des conditions très strictes, aux newsletters adressées à des clients existants dans un contexte B2B. Pour les contacts B2C, un consentement explicite est toujours requis.
Le double opt-in est-il obligatoire lors de l’inscription à une newsletter ?
Le RGPD n’impose pas expressément le double opt-in. Il est toutefois considéré comme une bonne pratique permettant de prouver juridiquement les consentements en cas de besoin. Dans la pratique, le double opt-in est donc la méthode la plus sûre pour documenter l’inscription volontaire de vos contacts à la newsletter.
Quelles données puis-je demander dans le formulaire d’inscription à la newsletter ?
Seule l’adresse email peut être un champ obligatoire. D’autres informations, comme le nom, la date de naissance ou les centres d’intérêt, peuvent être demandées à condition de rester facultatives.
Dois-je recueillir un consentement pour le suivi des newsletters ?
Oui. Dès que vous analysez les clics ou les ouvertures, ou que vous utilisez des paramètres de suivi, tels que des paramètres UTM, vous devez obtenir le consentement de vos contacts, par exemple dans le formulaire d’inscription. Vous devez également fournir des informations transparentes sur ce suivi dans votre politique de confidentialité.
Puis-je conditionner un jeu-concours ou un e-book à l’inscription à une newsletter ?
En principe, non. L’interdiction du couplage signifie qu’une prestation, par exemple le téléchargement d’un e-book, ne peut pas être automatiquement conditionnée à l’inscription à une newsletter. Une case supplémentaire et facultative d’inscription à la newsletter est autorisée dans le formulaire de téléchargement ou de participation au jeu-concours. Les exceptions ne sont possibles qu’avec une base contractuelle claire et après vérification juridique.
Pourquoi ai-je besoin d’un contrat de sous-traitance (art. 28 RGPD) lorsque j’utilise un outil de newsletter ?
Lorsque vous utilisez un outil de newsletter externe, son fournisseur traite des données à caractère personnel pour votre compte. Dans ce cas, un contrat de sous-traitance (art. 28 RGPD) conforme à l’art. 28 du RGPD est obligatoire afin de définir clairement les responsabilités, les instructions et les mesures de sécurité. Avec rapidmail comme outil de newsletter, vous pouvez par exemple conclure très simplement cet accord par voie électronique, directement dans votre compte.
Les données de newsletter doivent-elles être stockées dans l’UE ?
Le stockage des données à caractère personnel de vos contacts au sein de l’UE est la solution la plus simple sur le plan de la protection des données. Le traitement de données dans des pays tiers, comme les États-Unis, nécessite des garanties supplémentaires, par exemple une décision d’adéquation ou des clauses contractuelles types. Cela implique davantage de vérifications et de documentation. La solution la plus simple consiste donc à choisir un logiciel de newsletter dont les serveurs sont exclusivement situés dans l’UE.
Le RGPD m’autorise-t-il à utiliser un outil de newsletter américain ?
Conformément aux règles du RGPD, le traitement de données à caractère personnel n’est possible sans formalités supplémentaires qu’au sein de l’UE. Lorsque vous choisissez votre outil de newsletter, veillez donc à ce que toutes les données de vos contacts soient exclusivement stockées et traitées sur des serveurs situés dans l’UE, afin d’éviter une charge administrative supplémentaire.
Chaque newsletter doit-elle contenir un lien de désinscription ?
Le RGPD n’impose pas littéralement la présence d’un lien de désinscription. Il exige toutefois que le retrait du consentement à recevoir la newsletter soit possible à tout moment et de manière simple. Un lien de désinscription dans la newsletter est donc la solution la plus simple et la plus sûre juridiquement, tant pour les destinataires que pour les expéditeurs.
Que deviennent les données des contacts après leur désinscription d’une newsletter ?
Après leur désinscription, les abonnés ne doivent plus recevoir de newsletters. Dans la pratique, l’adresse email est souvent conservée avec le statut « désinscrite » afin d’éviter tout nouvel envoi. Les autres données à caractère personnel peuvent être supprimées.
Que signifie le « droit à l’oubli » dans l’email marketing ?
Le droit à l’oubli, prévu à l’art. 17 du RGPD, permet aux abonnés de demander la suppression complète de leurs données à caractère personnel, y compris leur adresse email, à condition qu’aucune obligation légale de conservation ne s’y oppose.
Comment rapidmail m’aide-t-il à envoyer des newsletters conformes au RGPD ?
rapidmail vous aide à mener un email marketing 100 % conforme au RGPD, notamment grâce aux éléments suivants :
- double opt-in automatique dans les formulaires d’inscription
- liens de désinscription intégrés dans chaque newsletter
- gestion simple des désinscriptions et des demandes de suppression
- conclusion électronique et simplifiée d’un contrat de sous-traitance (art. 28 RGPD) directement dans le compte
- serveurs exclusivement situés en Allemagne