Privacy nel newsletter marketing: tutte le direttive importanti in sintesi
L’email marketing non è possibile senza dati personali: chi desidera inviare una newsletter raccoglie e tratta inevitabilmente indirizzi email e consensi. La protezione dei dati nel newsletter marketing è quindi essenziale e costituisce la base per un contatto con i clienti giuridicamente sicuro e affidabile. Per inviare la tua newsletter nel rispetto della normativa sulla privacy e di tutte le disposizioni di legge, è importante confrontarsi tempestivamente con le regole sulla privacy applicabili alle newsletter. Insieme a Nils Möllers, giurista esperto di privacy di Keyed, ti mostriamo passo dopo passo, senza complicato gergo legale, come realizzare nella pratica un email marketing conforme alla normativa sulla protezione dei dati.
🥜 In breve: gli aspetti essenziali su privacy e newsletter
La protezione dei dati nel newsletter marketing, spiegata in modo semplice: in questa guida scoprirai passo dopo passo quali direttive sulla privacy devi rispettare per l’invio delle tue newsletter e come applicarle facilmente, anche senza conoscenze giuridiche.
Tutte le disposizioni sulla protezione dei dati per le newsletter in sintesi:
- 🔒 Consenso: in linea di principio, le newsletter possono essere inviate solo con un consenso preventivo, libero e dimostrabile (ad es. tramite double opt-in).
- 🔒 Trasparenza: già al momento dell’iscrizione, le persone interessate devono ricevere informazioni chiare su ciò che accade ai loro dati (informativa sulla privacy).
- 🔒 Tracciamento: il comportamento relativo ai clic e all’utilizzo può essere analizzato solo se esiste un consenso specifico e se ne dà informazione in modo trasparente.
- 🔒 Minimizzazione dei dati: nel modulo di iscrizione, l’indirizzo email può essere l’unico campo obbligatorio. Tutti gli altri dati possono essere richiesti solo facoltativamente.
- 🔒 Divieto di subordinazione: concorsi, e-book o altri incentivi non possono essere automaticamente vincolati all’iscrizione a una newsletter.
- 🔒 Scelta del tool: se si utilizza un software esterno per newsletter, è necessario un accordo sul trattamento dei dati (DPA) ed è consigliabile che i server siano situati nell’UE.
- 🔒 Contattabilità: è opportuno evitare indirizzi mittente noreply, per non ostacolare l’esercizio dei diritti in materia di protezione dei dati.
- 🔒 Disiscrizione: gli abbonati devono potersi disiscrivere dalla newsletter in qualsiasi momento e con facilità; un link di disiscrizione è una best practice.
- 🔒 Cancellazione: oltre alla disiscrizione, i contatti hanno il diritto alla cancellazione completa dei propri dati personali (“diritto all’oblio”).
👀 Lo sapevi? Con rapidmail invii newsletter conformi al 100% alla normativa sulla protezione dei dati, con double opt-in, link di disiscrizione automatico, accordo sul trattamento dei dati e server situati esclusivamente in Germania.
1. Protezione dei dati nelle newsletter: perché è indispensabile
Che invii la tua newsletter ai clienti esistenti, ai membri di un’associazione o ad abbonati che si sono iscritti tramite un modulo sul tuo sito web, l’invio di newsletter comporta sempre il trattamento di dati personali. Già l’indirizzo email, infatti, è considerato un dato personale ai sensi del Regolamento generale sulla protezione dei dati (GDPR), così come la data e l’ora di iscrizione, gli indirizzi IP o le prove del consenso.
È quindi ancora più importante confrontarsi tempestivamente con la protezione dei dati nelle newsletter e con le basi giuridiche dell’email marketing. Il GDPR, in vigore dal 2018, contiene disposizioni vincolanti per la raccolta, il trattamento e la conservazione di questi dati e riguarda quindi direttamente l’invio delle newsletter.
Chi non rispetta tali disposizioni rischia diffide, provvedimenti delle autorità e pesanti sanzioni. Nel newsletter marketing, la protezione dei dati non è quindi un optional, ma un requisito indispensabile per operare nel rispetto della legge.
I dati personali devono essere
a) trattati in modo lecito, corretto e trasparente nei confronti dell’interessato (“liceità, correttezza e trasparenza”);
b) raccolti per finalità determinate, esplicite e legittime, e successivamente trattati in modo che non sia incompatibile con tali finalità (“limitazione della finalità”);
c) adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità per le quali sono trattati (“minimizzazione dei dati”).
Art. 5, par. 1 GDPR
Non preoccuparti: per un email marketing conforme alla normativa sulla protezione dei dati non devi conoscere a memoria il GDPR né comprenderne ogni frase. Proprio per questo esiste questa guida, nella quale ti spieghiamo tutte le disposizioni importanti in modo semplice, comprensibile e passo dopo passo, con esempi pratici concreti, affinché tu possa inviare newsletter nel rispetto della legge con la massima facilità.
Protezione dei dati e tool per newsletter: a cosa prestare attenzione oggi
Al più tardi dall’annullamento dell’EU-US Privacy Shield (sentenza Schrems II, 2020), anche la scelta del tool per newsletter è diventata oggetto di maggiore attenzione da parte delle autorità di controllo della protezione dei dati. Il motivo è che il trasferimento di dati personali nei cosiddetti Paesi terzi, in particolare negli Stati Uniti, è consentito solo a condizioni rigorose.
Per te, in qualità di mittente di newsletter, ciò significa:
- 🔎 verifica con precisione dove vengono conservati i dati dei tuoi contatti
- 🇪🇺 preferisci server situati nell’UE, dove vige un livello uniforme di protezione dei dati
- 🤝 stipula un accordo sul trattamento dei dati (DPA) con il tuo fornitore di newsletter
Da luglio 2023 esiste nuovamente una decisione di adeguatezza della Commissione europea per gli Stati Uniti (EU-US Data Privacy Framework). Di conseguenza, i tool statunitensi per newsletter possono essere utilizzati in modo conforme alla normativa sulla protezione dei dati a determinate condizioni, ad esempio se il fornitore ha aderito al Framework e soddisfa tutti gli altri requisiti del GDPR.
La decisione di adeguatezza, tuttavia, non si applica automaticamente a tutti i fornitori statunitensi e la valutazione giuridica dei singoli casi continua a richiedere verifiche e documentazione approfondite.
Quanto le autorità di controllo tedesche valutino con attenzione questo tema è dimostrato, tra l’altro, da una decisione dell’Ufficio bavarese per il controllo della protezione dei dati (BayLDA) del 2021. La decisione ha stabilito che il trasferimento di dati al tool per newsletter Mailchimp, con sede negli Stati Uniti, era illecito.
La protezione dei dati tutela non solo i destinatari, ma anche te
Naturalmente, l’obiettivo di queste sentenze e disposizioni non è rendere la vita difficile alle aziende serie e a chi invia newsletter. Le regole sulla privacy per l’email marketing mirano piuttosto a garantire che
- 🛡️ la sicurezza e la privacy dei tuoi contatti siano protette
- 🚓 per gli spammer sia più difficile abusare dei dati
- 💌 le aziende possano realizzare campagne newsletter serie, desiderate e utilizzate dalle persone interessate
Se attuata correttamente, la protezione dei dati produce effetti positivi anche sul tuo email marketing: rafforza la fiducia nel tuo marchio, migliora l’accettazione delle tue newsletter e contribuisce a far sì che l’email marketing sia percepito come un canale di comunicazione serio e desiderato dal pubblico.
La protezione dei dati non è dunque soltanto un obbligo, ma una vera opportunità per impostare il tuo newsletter marketing in modo sostenibile e professionale.
👀 Lo sapevi?
Le disposizioni sulla protezione dei dati relative all’invio delle newsletter non valgono soltanto in ambito commerciale, ad esempio per i negozi online. Si applicano allo stesso modo ad associazioni, organizzazioni non profit di beneficenza, case editrici o privati. Ovunque vengano trattati dati personali entra in gioco il Regolamento generale sulla protezione dei dati.
2. Regole sulla privacy nel newsletter marketing: le disposizioni da rispettare
Per l’invio delle newsletter esistono chiare disposizioni sulla protezione dei dati, vincolanti per tutte le aziende, associazioni e organizzazioni, indipendentemente dal settore o dalle dimensioni.
Le direttive seguenti costituiscono la base di un newsletter marketing conforme alla normativa sulla protezione dei dati. Riguardano, tra l’altro, l’iscrizione e l’invio nel rispetto della legge, l’analisi dei risultati e la gestione dei dati dei contatti.
A seconda del modello di business, del pubblico target o del tool per newsletter utilizzato, potrebbero applicarsi anche ulteriori requisiti in materia di protezione dei dati. Per essere sicuro, ti consigliamo pertanto di rivolgerti al tuo consulente interno o esterno per la protezione dei dati.
👀 Hai già visto?
Nel video, Nils Möllers, giurista esperto di privacy di Keyed, e Wiebke, Content Manager di rapidmail, ti spiegano tutte le direttive per inviare newsletter conformi alla normativa sulla protezione dei dati. Buona visione! 🎥
Apri la trascrizione del video
Capitolo 1: introduzione
Wiebke: Il GDPR sembra complicato? Oggi lo rendiamo semplice. Insieme all’esperto di protezione dei dati Nils Möllers di Keyed, ti mostriamo passo dopo passo come inviare newsletter conformi al GDPR, in modo comprensibile e subito applicabile.
Capitolo 2: perché è così importante che le newsletter siano conformi al GDPR?
Nils: La protezione dei dati personali è molto importante e un’azienda che non la prende sul serio deve aspettarsi sanzioni, richieste di risarcimento o, nel peggiore dei casi, la perdita della fiducia dei clienti. Il GDPR si applica ogni volta che trattiamo dati personali. Sono dati personali tutti quelli che consentono di identificare una persona, in questo contesto l’indirizzo email, il nome e il cognome. Ma non preoccuparti, ci sono buone notizie: seguendo alcune regole fondamentali puoi proteggerti da questi rischi. Mi chiamo Nils Möllers, sono il fondatore di Keyed e faccio parte di un team di giuristi che si occupa integralmente e dall’esterno della protezione dei dati per le aziende, tra cui rapidmail.
Capitolo 3: le basi più importanti, consenso e DOI
Wiebke: Iniziamo subito dal requisito più importante per un newsletter marketing conforme alla legge, il consenso.
Nils: Il GDPR va inteso come un divieto con riserva di autorizzazione. Ciò significa che, in linea di principio, non è consentito trattare alcun dato personale, a meno che non esista una base giuridica adeguata. Applicato all’invio di newsletter significa: senza consenso, niente newsletter, almeno nella maggior parte dei casi. Esistono eccezioni nella comunicazione con i clienti esistenti, se tra l’azienda e gli interessati sono in vigore contratti, ma si tratta di casi particolari che non esaminiamo qui. Il consenso deve essere sempre libero, informato e soprattutto inequivocabile. È molto importante, perché se la validità di un consenso viene compromessa, spesso si giunge alla conclusione che quel consenso debba essere considerato come mai prestato. In Germania esiste una situazione particolare: ai sensi della legge contro la concorrenza sleale (UWG), è necessaria anche una doppia conferma del consenso, nota come double opt-in. Questa procedura permette di rispettare pienamente il principio di responsabilizzazione (accountability), perché consente di confermare che il titolare di un indirizzo email ha effettivamente richiesto la newsletter. Non può quindi sussistere alcun dubbio sul fatto che il consenso sia stato prestato. La procedura funziona così: l’utente inserisce i propri dati sul sito web, dopodiché riceve un’email di conferma; una volta ricevuta, conferma di aver acconsentito al trattamento, in questo caso all’invio della newsletter, e solo allora è consentito inviare la newsletter.
Capitolo 4: che cos’altro bisogna considerare durante l’iscrizione
Wiebke: Durante l’iscrizione vi sono anche altri aspetti da considerare. Quando configuri il percorso di iscrizione, dovresti inserire nel modulo un link all’informativa sulla privacy del tuo sito web. Con rapidmail puoi utilizzare con grande facilità componenti già pronti. Inoltre, nel modulo solo l’indirizzo email può essere un campo obbligatorio. Tutti gli altri dati, ad esempio nome, data di nascita o diversi ambiti di interesse, possono essere richiesti soltanto in campi facoltativi: le persone non possono essere obbligate a fornirli.
Ora sai che cosa devi considerare quando nuovi contatti si iscrivono alla tua newsletter. Vediamo quindi gli elementi obbligatori di ogni newsletter conforme alla legge.
Capitolo 5: elementi obbligatori della newsletter
Nils: Per creare una newsletter conforme, devi soddisfare tre requisiti. Il primo è indicare chiaramente il mittente ed evitare indirizzi “noreply@”, affinché sia possibile comunicare direttamente anche in caso di reclami o disiscrizioni. Il secondo requisito è un link di disiscrizione, quello che ormai si trova solitamente alla fine di una newsletter e che consente di disiscriversi con un solo clic. La disiscrizione, infatti, deve essere semplice quanto l’iscrizione o il rilascio del consenso; non devono esserci ostacoli inutili. Il terzo requisito comprende le note legali, l’informativa sulla privacy, l’identificazione del fornitore ed eventualmente anche le possibilità di contatto: questi elementi devono essere sempre presenti.
Wiebke: Oltre al processo di iscrizione e alla struttura della newsletter, anche nella scelta del software per newsletter vi sono alcuni fattori da considerare se desideri davvero inviare newsletter conformi al GDPR.
Capitolo 6: scegliere il tool per newsletter conforme al GDPR adatto
Nils: Trovare il tool per newsletter giusto non è certo semplice e lo è ancora meno trovare un tool conforme alla normativa sulla protezione dei dati, perché purtroppo alcuni fornitori dichiarano una conformità che poi non rispettano. Ti presento quindi quattro aspetti da considerare per scegliere in sicurezza. Il primo è l’accordo sul trattamento dei dati. Con il fornitore deve essere sempre stipulato un accordo conforme, in breve DPA. Se non sei sicuro che la bozza contrattuale sia conforme, consulta un responsabile della protezione dei dati competente, che potrà valutarla rapidamente. Il secondo aspetto importante è il luogo di conservazione. Conviene sempre cercare almeno una soluzione europea, perché permette di risparmiare un’enorme quantità di lavoro burocratico. Se desideri impiegare fornitori di Paesi terzi non sicuri, ti esponi sempre a rischi aggiuntivi. Questi rischi devono essere valutati, occorre adottare misure correttive e, alla fine, ciò costa molto più tempo e denaro rispetto all’utilizzo di soluzioni europee. Il terzo aspetto è il rispetto dei diritti degli interessati. Se i clienti finali si rivolgono a te per esercitare il “diritto all’oblio” o il “diritto di rettifica”, il software per newsletter deve permettere di esportare i dati in formato leggibile da dispositivo automatico e, naturalmente, di cancellarli o modificarli. In caso contrario, non puoi introdurre il software in modo conforme alla protezione dei dati. Questo aspetto è fondamentale. In questo modo sarai sostanzialmente al sicuro. Se però non sei sicuro dei dettagli, puoi consultare responsabili esterni della protezione dei dati come quelli messi a disposizione da Keyed, che sapranno certamente aiutarti.
Capitolo 7: errori tipici
Wiebke: Per concludere, esaminiamo alcuni errori tipici che dovresti assolutamente evitare.
Nils: Nel nostro lavoro quotidiano come responsabili esterni della protezione dei dati vediamo errori ricorrenti nell’invio delle newsletter. Il più classico è utilizzare liste di indirizzi email acquistate. Lo sconsigliamo vivamente, perché non è possibile garantire validamente la liceità dei dati. In determinate circostanze non si sa quando e quali dati siano stati raccolti, né se al momento della raccolta sia stato comunicato che sarebbero stati usati per inviare una newsletter. Di norma non è così e ne derivano moltissimi casi di responsabilità, quindi è meglio starne alla larga. Si osservano spesso anche procedure di double opt-in incomplete, che non consentono in seguito di dimostrare validamente il rilascio del consenso, nonché attività di tracciamento senza avvisi o consenso. Ne abbiamo già parlato all’inizio del video: spesso si dimentica che il software per newsletter include anche la misurazione dei risultati e che, a tale scopo, il tracciamento è essenziale. È necessario informare gli utenti e ottenere il loro consenso. Infine, il classico per eccellenza: l’invio aperto tramite CC anziché CCN. Non dipende dal software per newsletter, ma dal fatto che non se ne utilizza affatto. È naturalmente lo scenario peggiore, perché espone a tutti i destinatari gli indirizzi di tutti gli altri. Spesso si tratta di una violazione dei dati soggetta a notifica e può comportare sanzioni molto severe. È quindi una pratica da evitare e conviene scegliere tempestivamente un software per newsletter conforme.
Capitolo 8: conclusione
Wiebke: Se rispetti le regole, configuri un chiaro processo di iscrizione e disiscrizione con double opt-in, inserisci nella newsletter tutte le informazioni obbligatorie e scegli un software conforme, sarai sicuramente al sicuro. Abbiamo anche preparato una checklist sulla protezione dei dati: puoi scaricarla gratuitamente tramite il link nella descrizione del video e verificare con calma di aver considerato ogni aspetto. Se ritieni di aver bisogno di maggiore supporto in materia di protezione dei dati, puoi rivolgerti al team di Keyed. Sarà lieto di aiutarti con una consulenza orientata alle soluzioni. Troverai le possibilità di contatto anche nel riquadro informativo qui sotto. Hai ancora domande o osservazioni sulla protezione dei dati nel newsletter marketing? Scrivile pure nei commenti. Potremo così registrare una seconda puntata con Nils, che risponderà a tutte le domande.
Grazie per l’attenzione e alla prossima!
Per un newsletter marketing conforme al GDPR occorre tenere presenti soprattutto i punti seguenti:
Regola 1: il consenso dei contatti come base giuridica per l’invio delle newsletter
Il principio fondamentale del newsletter marketing è il seguente: solo chi desidera ricevere newsletter ed email di marketing può essere contattato. Per ogni contatto a cui invii una newsletter, ti occorre quindi, in linea di principio, un consenso preventivo, libero ed esplicito.
Affinché tale consenso sia giuridicamente valido, non devi soltanto ottenerlo, ma devi anche essere in grado, in caso di dubbio, di dimostrarlo. Questo requisito è disciplinato espressamente dal Regolamento generale sulla protezione dei dati:
Qualora il trattamento sia basato sul consenso, il titolare del trattamento deve essere in grado di dimostrare che l’interessato ha prestato il proprio consenso al trattamento dei propri dati personali.
Art. 7, par. 1 GDPR
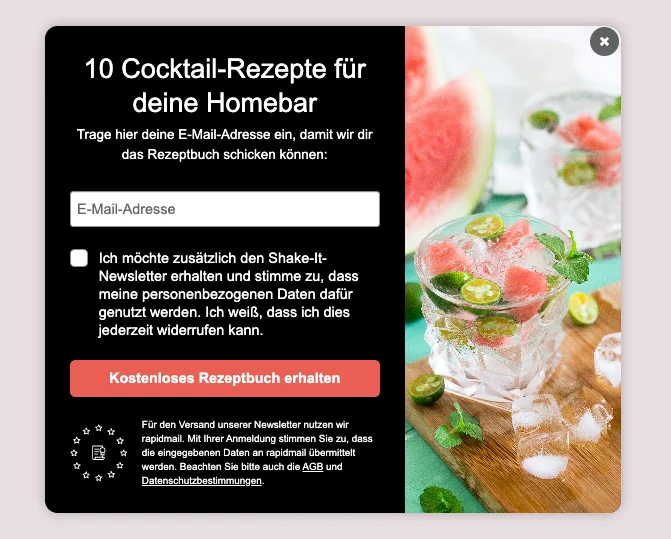
Già nel modulo di iscrizione deve essere chiaramente riconoscibile per le persone interessate che stanno sottoscrivendo la tua newsletter. A tale scopo consigliamo, da un lato, una casella separata per il consenso al trattamento dei dati, che deve essere obbligatoriamente selezionata per completare l’iscrizione. In questo modo ti assicuri che il consenso dei tuoi contatti alla ricezione della newsletter sia consapevole e libero.
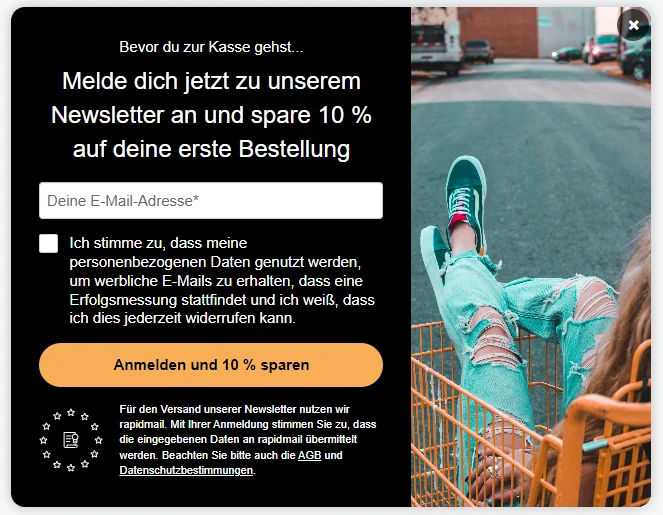
Il metodo più sicuro e consigliato nella pratica per documentare i consensi in modo giuridicamente valido e poterli provare in caso di controversia giudiziaria è la procedura di double opt-in (DOI).
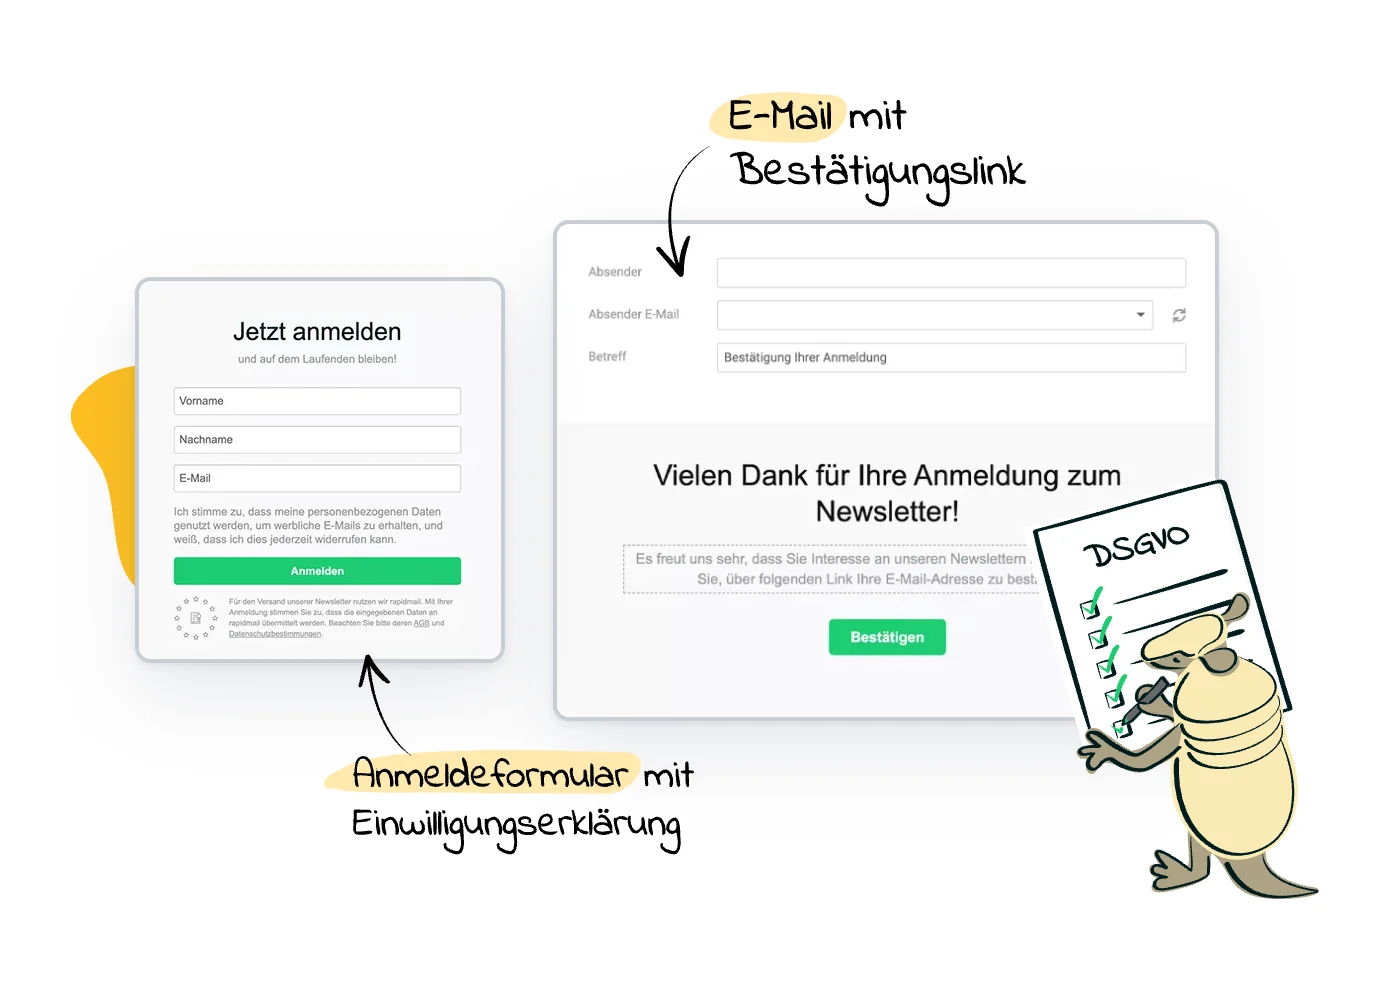
I nuovi contatti confermano l’iscrizione in due passaggi (“doppio opt-in”):
- 🐾 1° passaggio: inserimento dell’indirizzo email nel tuo modulo di iscrizione alla newsletter
- 🐾 2° passaggio: conferma dell’iscrizione tramite un link nell’email di conferma
Solo dopo aver fatto clic sul link nell’email di conferma il consenso dei tuoi contatti si considera prestato. La data e l’ora del consenso vengono documentate direttamente nel tool per newsletter, ad esempio quando si utilizza rapidmail, e possono così essere facilmente dimostrate in caso di controversia.
👀 Lo sapevi?
Tutti i moduli di iscrizione alla newsletter di rapidmail funzionano automaticamente con il double opt-in: i nuovi contatti devono sempre confermare tramite un’email di conferma l’iscrizione effettuata con il modulo, prima di essere aggiunti alla tua lista di distribuzione attiva.
In questo modo ti assicuri che:
- ✅ nella tua lista di distribuzione siano presenti soltanto indirizzi email reali e corretti
- ✅ ogni iscrizione avvenga liberamente e sia tracciabile
- ✅ tu possa dimostrare il consenso dei tuoi contatti in caso di dubbio
In breve: con rapidmail sei al sicuro fin dall’inizio per un email marketing conforme al GDPR.
Eccezione: invio di newsletter a clienti B2B esistenti senza consenso esplicito
Soltanto l’invio di newsletter ai clienti esistenti può essere consentito, a condizioni rigorose ed esclusivamente nell’email marketing B2B, anche senza un preventivo consenso DOI. Tale eccezione non deriva dal GDPR, bensì dalla legge tedesca contro la concorrenza sleale:
Non si configura una molestia inaccettabile nel caso di pubblicità mediante posta elettronica quando
un’impresa ha ottenuto dal cliente il suo indirizzo di posta elettronica in relazione alla vendita di un bene o di un servizio,
l’impresa utilizza l’indirizzo per la pubblicità diretta di propri beni o servizi analoghi,
il cliente non si è opposto a tale utilizzo e
al momento della raccolta dell’indirizzo e a ogni utilizzo il cliente viene informato in modo chiaro e inequivocabile che può opporsi in qualsiasi momento all’utilizzo, senza sostenere costi diversi da quelli di trasmissione secondo le tariffe di base.
UWG, § 7, par. 3
In questo caso, tuttavia, ti consigliamo di far verificare preventivamente e con precisione se tali condizioni particolari siano effettivamente soddisfatte nella tua situazione.
👀 Lo sapevi?
Secondo una recente sentenza della Corte di giustizia dell’Unione europea del 13/11/2025, anche una registrazione gratuita con finalità commerciale, ad esempio per una prova gratuita, un webinar o la registrazione a un tool, può essere equiparata a un acquisto. Pertanto, se sono soddisfatte tutte le altre condizioni, ora anche una registrazione gratuita in luogo di un acquisto concluso può costituire la base dell’email marketing B2B rivolto ai clienti esistenti.
In concreto, per te in qualità di mittente ciò significa che, per non aver bisogno di un consenso esplicito alla newsletter, devono essere soddisfatti contemporaneamente tutti i punti seguenti:
- 🤝 Contesto B2B: l’invio avviene esclusivamente a clienti e contatti aziendali.
- ☑️ Nessuna opposizione: i tuoi contatti non si sono opposti alla ricezione di newsletter o email pubblicitarie.
- 👋 Possibilità di disiscrizione chiara: hai informato i contatti che possono opporsi in qualsiasi momento alla ricezione della newsletter e hai spiegato come farlo gratuitamente.
- 👛 Solo offerte simili: le tue newsletter contengono esclusivamente pubblicità di prodotti o servizi simili, che soddisfano la stessa esigenza.
- 💌 Indirizzo email fornito direttamente: i tuoi contatti hanno fornito personalmente il proprio indirizzo email al momento dell’acquisto di un prodotto o servizio oppure durante l’iscrizione a un servizio gratuito con finalità commerciale, ad esempio una prova gratuita, la registrazione a un tool, l’iscrizione a un webinar o il download di un e-book.
👉 Altrettanto importante: gli acquisti non conclusi, come i carrelli abbandonati, continuano a non costituire una base per l’invio delle newsletter. In questi casi continua a essere necessario il consenso esplicito e dimostrabile dei contatti per poterli aggiungere alla tua lista di distribuzione della newsletter.
L’acquisto di indirizzi email non è consentito
Resta invariata la regola seguente: l’acquisto di indirizzi email e il loro successivo utilizzo per l’invio della newsletter violano le disposizioni sulla protezione dei dati (art. 6, par. 1 GDPR). Senza un consenso valido o un’eccezione ammessa dalla legge, manca qualsiasi base giuridica per l’invio delle tue email di marketing.
Oltre alle possibili conseguenze legali, le liste di indirizzi email acquistate danneggiano anche:
- 📭 la deliverability delle tue email: i contatti acquistati spesso segnalano i messaggi come spam o ignorano completamente le email, con ripercussioni negative sulla reputazione del mittente.
- 📉 la reputazione del tuo marchio: le email pubblicitarie indesiderate vengono percepite come poco serie e possono compromettere a lungo la fiducia nella tua azienda.
- ❌ il rapporto commerciale con il tuo software per newsletter: la maggior parte dei tool per newsletter applica una policy antispam e sanziona l’invio illecito a indirizzi email acquistati bloccando gli invii.
È evidente: le liste di indirizzi acquistate non sono né giuridicamente sicure né efficaci. Un email marketing sostenibile e di successo si basa sempre su iscrizioni alla newsletter libere e trasparenti.
Regola 2: indicare l’informativa sulla privacy al momento dell’iscrizione alla newsletter
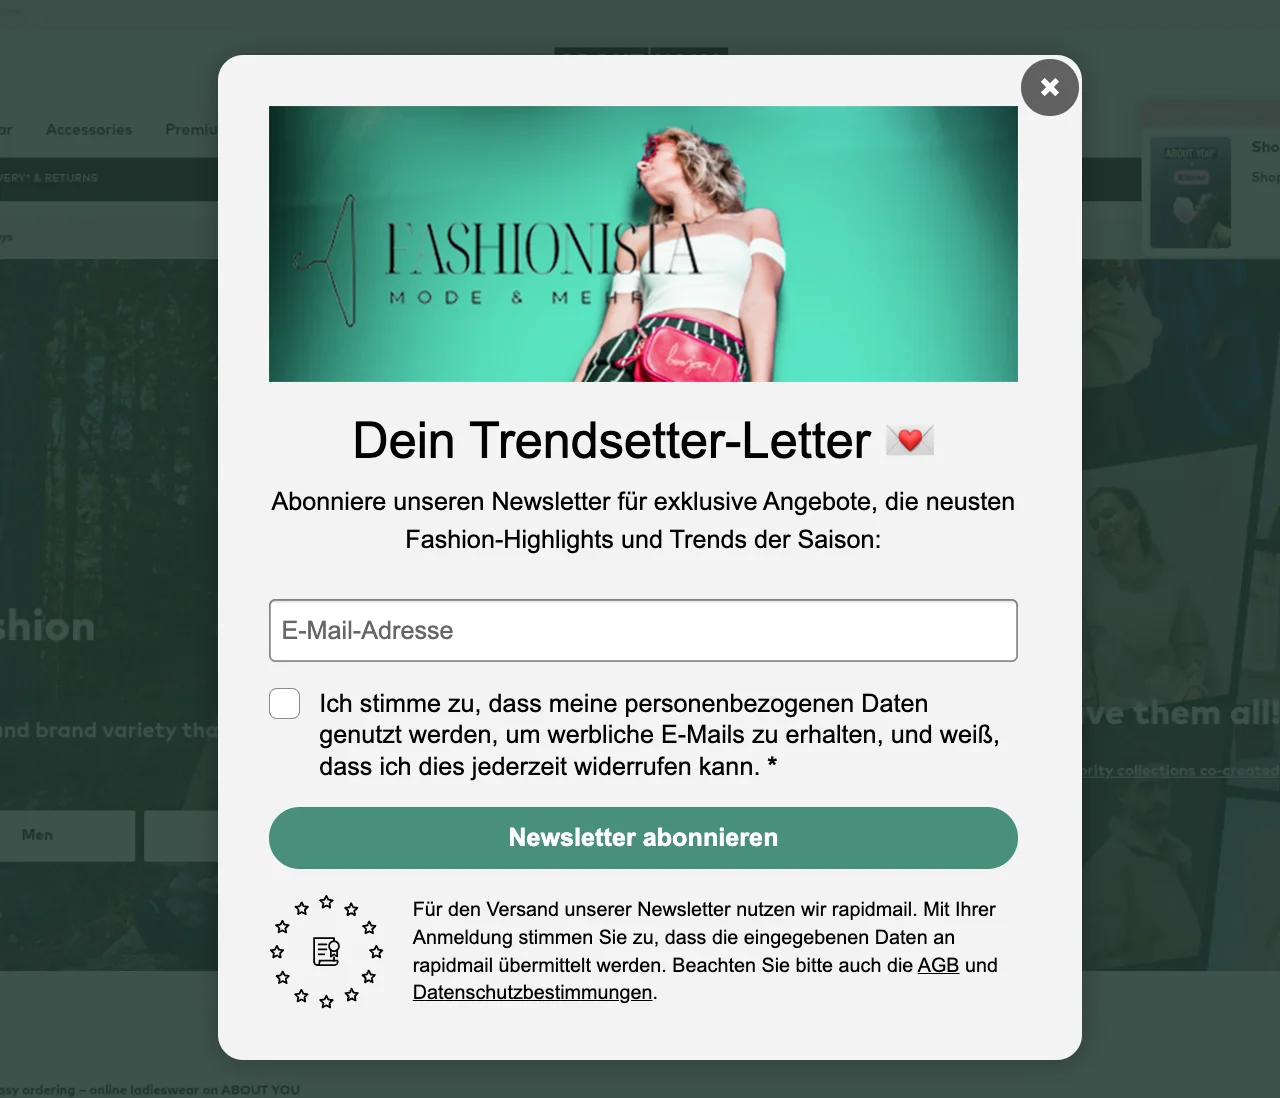
Facciamo un passo indietro: prima di ottenere il consenso dei nuovi abbonati mediante double opt-in, occorre rispettare alcune disposizioni sulla protezione dei dati nella configurazione del percorso di iscrizione alla newsletter. Ai sensi del GDPR (art. 12 e seguenti), devi informare le persone interessate dell’informativa sulla privacy del tuo sito web nel modulo di iscrizione o, al più tardi, nell’email di double opt-in, perché le informazioni devono essere fornite in modo trasparente, facilmente accessibile e comprensibile.
In caso di raccolta presso l’interessato di dati che lo riguardano, il titolare del trattamento fornisce all’interessato, nel momento in cui i dati personali sono ottenuti, le seguenti informazioni:
a) l’identità e i dati di contatto del titolare del trattamento, […]
c) le finalità del trattamento cui sono destinati i dati personali nonché la base giuridica del trattamento.
Art. 13, par. 1 GDPR
In concreto, per l’iscrizione alla newsletter ciò significa che nel modulo dovresti rimandare alla tua informativa sulla privacy, che dovrebbe descrivere chiaramente:
- ✍️ quali dati personali tratti per il tuo newsletter marketing, ad esempio indirizzo email e data e ora dell’iscrizione
- 💌 per quale finalità vengono utilizzati i dati, ad esempio una newsletter mensile
- 💾 per quanto tempo vengono conservati i dati
Dovresti inoltre indicare in modo trasparente quale software per newsletter utilizzi per l’invio. Se impieghi un tool esterno, ti consigliamo di inserire link diretti alla relativa informativa sulla privacy e ai termini e condizioni. In questo modo, gli abbonati sanno esattamente chi tratta i loro dati e a quali condizioni.
Con un rimando ben visibile alla tua informativa sulla privacy, non solo rispetti le disposizioni di legge sulla protezione dei dati, ma crei anche fiducia, una base importante per un newsletter marketing serio e di successo.
👀 Lo sapevi?
Con rapidmail puoi inserire facilmente le informazioni sulla privacy in ogni modulo di iscrizione alla newsletter. Con un solo clic aggiungi un’avvertenza ben visibile, comprensiva di link ai termini e condizioni e all’informativa sulla privacy, senza alcuna conoscenza tecnica.
In questo modo ti assicuri che le persone interessate si sentano informate in modo trasparente già al momento dell’iscrizione, che tutte le informazioni importanti sulla protezione dei dati siano facilmente accessibili e che il tuo modulo di iscrizione alla newsletter rispetti le relative disposizioni.
Regola 3: inserire nell’informativa sulla privacy le informazioni sul tracciamento dei link
Per offrire agli abbonati contenuti quanto più possibile pertinenti e interessanti, vale la pena osservare le principali metriche delle newsletter. Puoi così verificare, ad esempio, quali link sono stati selezionati o quali contenuti riscuotono maggiore successo.
Se utilizzi rapidmail come tool per newsletter, grazie all’impiego del tracciamento dei link ricevi automaticamente un’analisi statistica dopo ogni invio. Questa comprende, tra l’altro, informazioni sul comportamento dei destinatari relativo ai clic. Se utilizzi strumenti di analisi esterni, puoi inoltre aggiungere ai link della newsletter ulteriori parametri di tracciamento, ad esempio parametri UTM per Google Analytics.
Per analizzare e utilizzare questi dati di tracciamento, ai sensi del GDPR (art. 6, par. 1, lett. a), ti occorre il consenso esplicito dei tuoi contatti. Il tracciamento del comportamento dei destinatari comporta infatti il trattamento di dati personali.
Il trattamento [dei dati personali] è lecito solo se […] l’interessato […] ha espresso il consenso al trattamento dei propri dati personali per una o più specifiche finalità.
Art. 6, par. 1, lett. a GDPR
Per questo motivo è importante informare in modo trasparente sull’impiego del tracciamento. Tutte le informazioni rilevanti sul tracciamento dei link e sull’analisi del comportamento dei destinatari devono figurare nell’informativa sulla privacy del tuo sito web. Anche per questo è importante richiamare l’attenzione delle persone interessate su tali informazioni già durante il percorso di iscrizione alla newsletter.
Se desideri rinunciare all’analisi automatica del comportamento dei destinatari, puoi disattivare completamente e in qualsiasi momento il tracciamento dei link nel tuo account rapidmail. Le statistiche già disponibili relative ai mailing inviati vengono anonimizzate. Tieni tuttavia presente che la disattivazione del tracciamento dei link limita alcune funzioni, come i test A/B o i mailing di follow-up.
👀 Lo sapevi?
rapidmail ti mette a disposizione un testo modello per l’informativa sulla privacy conforme al GDPR. È stato elaborato e verificato insieme agli esperti di protezione dei dati di Keyed, ed è quindi una base affidabile ideale per il tuo newsletter marketing.
Regola 4: l’indirizzo email come unico campo obbligatorio nel modulo di iscrizione alla newsletter
Un saluto personalizzato nella newsletter, uno sconto per il compleanno o inviti a eventi nelle vicinanze: la personalizzazione svolge un ruolo sempre più importante nel newsletter marketing. È quindi allettante richiedere quante più informazioni possibile sui nuovi contatti già al momento dell’iscrizione.
Oltre all’indirizzo email, nei moduli di iscrizione vengono quindi spesso inseriti campi aggiuntivi come nome e cognome, data di nascita o ambiti di interesse personali. Ma proprio qui è necessario fare attenzione.
Il GDPR prescrive infatti il principio di minimizzazione dei dati: puoi raccogliere e trattare soltanto i dati personali realmente necessari per la relativa finalità.
I dati personali devono essere adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità per le quali sono trattati (“minimizzazione dei dati”).
Art. 5, par. 1, lett. c GDPR
Per il tuo newsletter marketing, in concreto, ciò significa che l’indirizzo email dei tuoi contatti è sufficiente per inviare una newsletter. Devi quindi consentire alle persone interessate di iscriversi anche se desiderano fornire esclusivamente il proprio indirizzo email.
In altre parole, nel tuo modulo di iscrizione alla newsletter l’indirizzo email può essere l’unico campo obbligatorio. Altri dati personali, ad esempio nome, data di nascita o luogo di residenza, possono essere richiesti soltanto facoltativamente in un campo opzionale.
Così non solo mantieni la conformità alla normativa sulla protezione dei dati, ma riduci anche gli ostacoli all’iscrizione per i nuovi abbonati, con un chiaro vantaggio per la crescita della tua lista.
La newsletter di rapidmail
Consigli, idee e novità sull'email marketing, direttamente nella tua casella di posta.
Regola 5: rispettare il divieto di subordinazione nell’iscrizione alla newsletter
I lead magnet come concorsi, e-book gratuiti o white paper vengono spesso utilizzati per acquisire nuovi contatti per la newsletter. Anche in questo caso, tuttavia, è necessario fare attenzione: per proteggere i dati personali, non puoi in linea di principio subordinare automaticamente la partecipazione a un concorso o il download di un contenuto all’iscrizione alla newsletter.
Il cosiddetto divieto di subordinazione (art. 7, par. 4 GDPR) serve a garantire che il consenso alla ricezione della newsletter sia sempre libero e non venga imposto in cambio di un vantaggio.
Nel valutare se il consenso sia stato liberamente prestato, si tiene nella massima considerazione l’eventualità, tra le altre, che l’esecuzione di un contratto, compresa la prestazione di un servizio, sia condizionata alla prestazione del consenso al trattamento di dati personali non necessario all’esecuzione di tale contratto.
Art. 7, par. 4 GDPR
Che cosa significa in concreto per i lead magnet?
Di norma non puoi subordinare il download di un e-book o la partecipazione a un concorso all’obbligo per gli utenti di iscriversi contemporaneamente alla tua newsletter, se quest’ultima non è strettamente necessaria per la relativa finalità.
Per poter utilizzare tali lead magnet in conformità al GDPR e ampliare la tua lista di distribuzione, deve ricorrere una delle due situazioni seguenti:
- 📃 Subordinazione in presenza di un contratto per il download dell’e-book o per il concorso: hai incaricato un esperto di protezione dei dati di redigere un contratto per l’e-book o il concorso. Da questo risulta che la partecipazione al concorso o il download dell’e-book sono automaticamente subordinati al trattamento dei dati sotto forma di invio della newsletter. Dovresti adottare questa variante solo in casi eccezionali e dopo una consulenza legale personalizzata.
- 💌 Iscrizione alla newsletter come opzione aggiuntiva facoltativa (soluzione consigliata): prima che le persone interessate facciano clic sul pulsante “Partecipa al concorso” o “Scarica l’e-book” nel modulo del tuo sito web, offri loro una casella per l’iscrizione alla newsletter. Gli utenti del sito possono selezionarla se, oltre a partecipare o a scaricare il contenuto, desiderano ricevere la tua newsletter. Con questa opzione non solo operi nel rispetto della legge, ma offri al tuo pubblico una possibilità equa di non iscriversi se non è interessato.
Regola 6: stipulare un accordo sul trattamento dei dati (DPA) con i tool esterni per newsletter
Se per il tuo email marketing utilizzi un software per newsletter esterno, il fornitore ha teoricamente accesso ai dati dei tuoi contatti. Tutti i dati personali che importi nel tuo account, ad esempio nomi e indirizzi email dei contatti, sono conservati sui server del fornitore della newsletter.
Si tratta del cosiddetto trattamento per conto del titolare: tu resti responsabile della protezione dei dati, mentre il fornitore della newsletter tratta i dati per tuo conto.
L’art. 28 GDPR stabilisce che, in questo caso, come azienda o organizzazione devi stipulare un accordo sul trattamento dei dati con il fornitore esterno della newsletter:
I trattamenti da parte di un responsabile del trattamento sono disciplinati da un contratto o da altro atto giuridico a norma del diritto dell’Unione o degli Stati membri, che vincoli il responsabile del trattamento al titolare del trattamento e che stipuli la materia disciplinata e la durata del trattamento, la natura e la finalità del trattamento, il tipo di dati personali e le categorie di interessati, gli obblighi e i diritti del titolare del trattamento.
Art. 28, par. 3 GDPR
La stipula di un DPA garantisce la piena protezione dei dati nell’ambito delle tue newsletter, perché:
- ✅ il fornitore della newsletter tratta i dati soltanto secondo le tue istruzioni
- ✅ vengono adottate misure tecniche e organizzative (TOM) adeguate per proteggere i dati
- ✅ non avviene alcuna comunicazione illecita dei dati a terzi
Senza un simile accordo, l’utilizzo di tool esterni per newsletter non è conforme al GDPR.
👀 Lo sapevi?
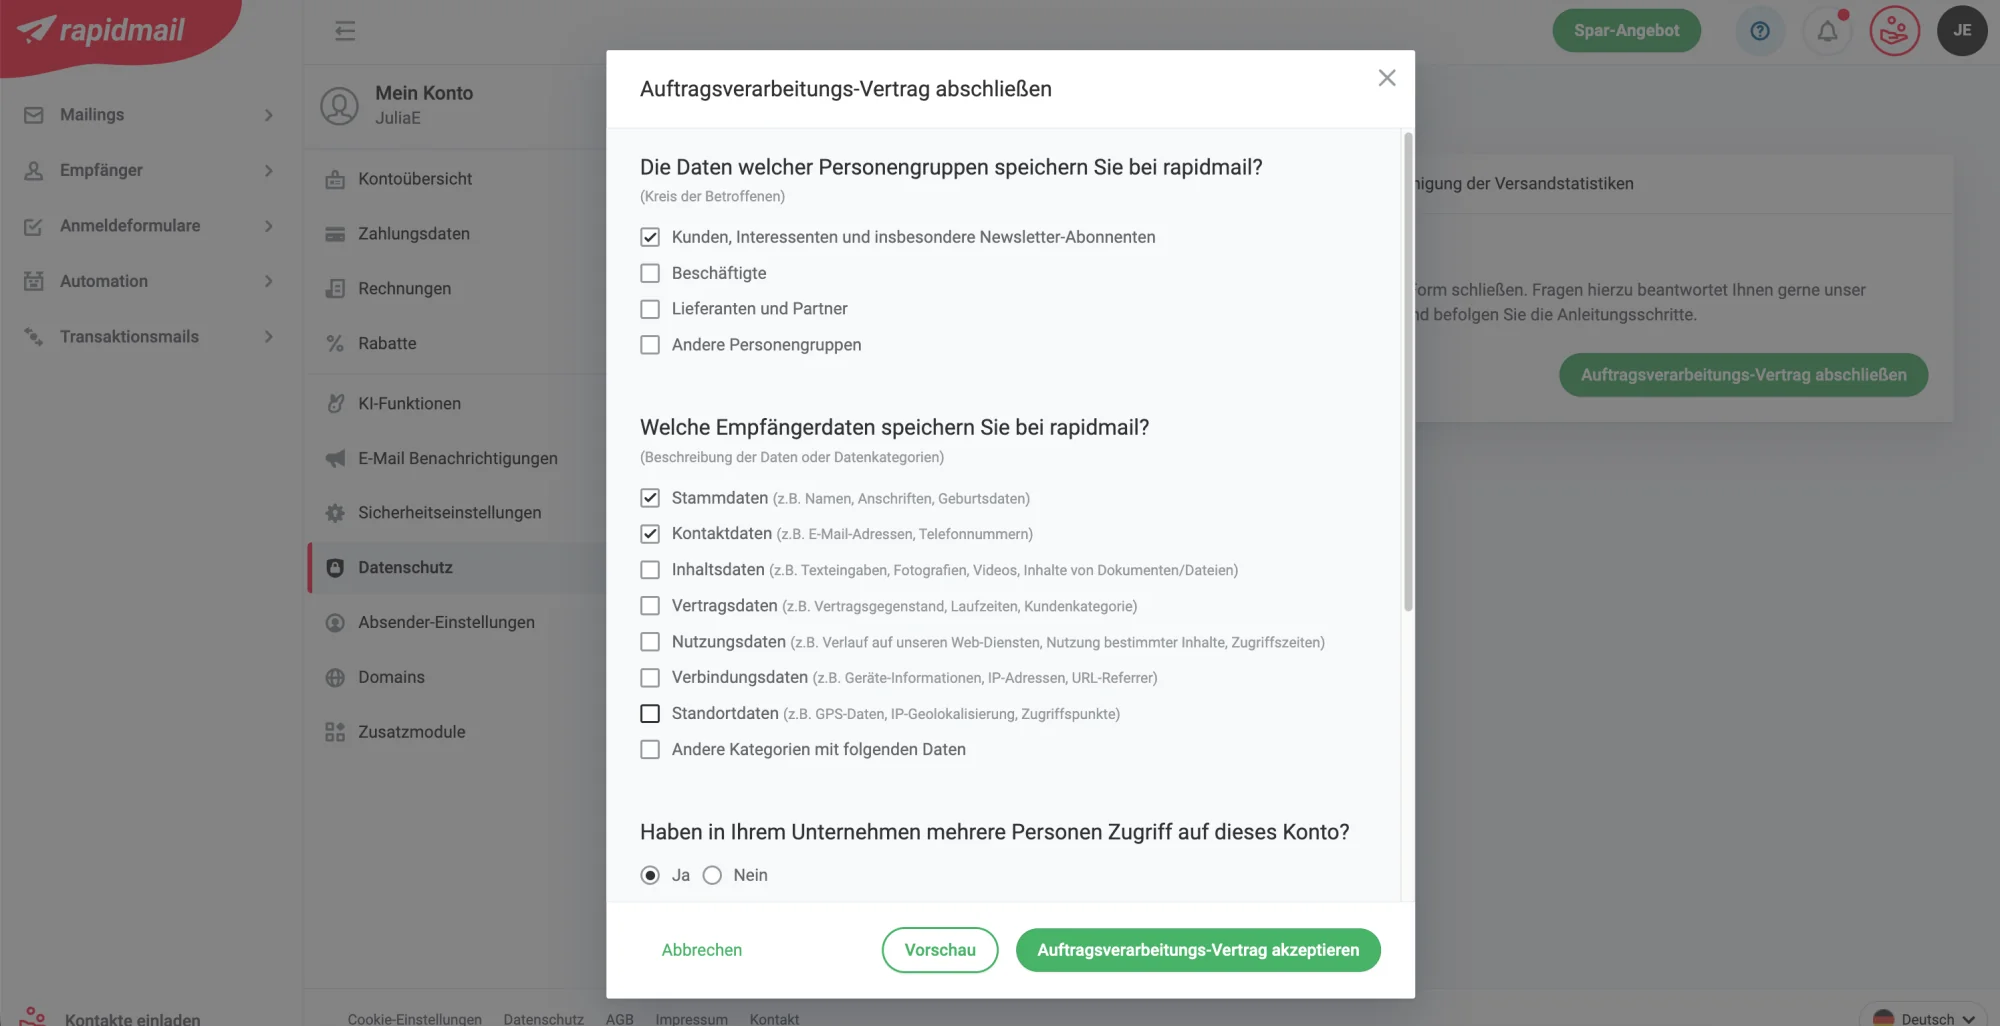
Con rapidmail come tool per newsletter puoi stipulare un accordo sul trattamento dei dati (DPA) per l’invio delle tue newsletter in modo semplice e senza carta direttamente nel tuo account rapidmail. Soddisfi così un requisito essenziale della protezione dei dati in modo rapido e pratico, senza ulteriore lavoro amministrativo.
Scopri tutte le funzioni di rapidmail per la protezione dei dati
Regola 7: conservare e trattare i dati dei contatti soltanto nell’UE
Secondo le disposizioni del GDPR (art. 44 e seguenti), la conservazione e il trattamento di dati personali dei contatti esclusivamente all’interno dell’UE sono, in linea di principio, semplici, poiché vi si applica un livello uniforme di protezione dei dati.
Quando scegli il tuo tool per newsletter, dovresti pertanto assicurarti che tutti i dati dei contatti siano conservati e trattati esclusivamente su server situati nell’UE.
La situazione è diversa se utilizzi, ad esempio, un software per newsletter con server negli Stati Uniti, come Mailchimp, e trasferisci o tratti dati personali nei cosiddetti Paesi terzi al di fuori dell’UE. A tale proposito, il GDPR impone requisiti particolari:
Qualunque trasferimento di dati personali […] verso un Paese terzo o un’organizzazione internazionale […] ha luogo soltanto se il titolare del trattamento e il responsabile del trattamento rispettano le condizioni di cui al presente capo, […] al fine di assicurare che il livello di protezione delle persone fisiche garantito dal presente regolamento non sia pregiudicato.
Art. 44 GDPR
Il relativo fornitore nel Paese esterno all’UE deve quindi poter garantire che il proprio livello di protezione dei dati sia conforme alle disposizioni europee previste dal GDPR. Inoltre, la Commissione europea deve prima stabilire in via generale e ufficiale che il Paese terzo garantisce un livello di protezione adeguato.
Il trasferimento dei dati dei tuoi contatti a un software per newsletter i cui server si trovano al di fuori dell’UE è consentito solo se è soddisfatta una delle due condizioni seguenti:
- 🧑⚖️ esiste una decisione di adeguatezza della Commissione europea per il relativo Paese terzo
- 🧑⚖️ vengono adottate misure di protezione aggiuntive idonee e ritenute sufficienti, ad esempio clausole contrattuali standard, clausole contrattuali negoziate individualmente o un meccanismo di certificazione approvato
Perché i tool per newsletter con server nell’UE sono la soluzione più semplice
Come vedi, i trasferimenti verso Paesi terzi per inviare newsletter nel rispetto della normativa sulla protezione dei dati sono giuridicamente possibili, ma comportano maggiori attività di verifica e documentazione. Se desideri evitare questo impegno, un software per newsletter con server situati esclusivamente nell’UE rappresenta la soluzione più semplice e giuridicamente sicura.
Con un fornitore di newsletter dell’UE conforme al GDPR benefici di:
- 🔒 un quadro giuridico chiaro e la massima conformità alla normativa sulla protezione dei dati
- 🔒 un minore impegno di verifica e amministrazione per garantire un livello adeguato di protezione dei dati
- 🔒 maggiori possibilità di far crescere la tua lista di distribuzione, poiché puoi garantire ai nuovi contatti la piena protezione dei dati
👀 Lo sapevi?
Con rapidmail, i dati dei tuoi contatti restano in Germania: conserviamo tutti i dati personali dei nostri clienti e dei loro contatti esclusivamente su server ad alta sicurezza in Germania. Grazie alla stretta collaborazione con i giuristi esperti di privacy di Keyed, il nostro tool per newsletter è sempre conforme al 100% alle regole sulla privacy.
Regola 8: non utilizzare un indirizzo noreply come mittente della newsletter
“noreply@mia-azienda.it”, “do-not-reply@miaazienda.it” o “non-rispondere@miaazienda.it”: molte aziende inviano ancora le proprie newsletter tramite un indirizzo noreply. Di solito vogliono evitare una valanga di email di risposta in seguito all’invio di una newsletter.
Tuttavia, un indirizzo noreply è una scelta discutibile come mittente della newsletter non soltanto per il rapporto con i clienti o la fidelizzazione dei lettori, ma anche dal punto di vista della protezione dei dati: con gli indirizzi noreply, chi invia newsletter si trova in una zona grigia dal punto di vista giuridico, anche se in linea di principio non viola le leggi vigenti sulla protezione dei dati.
Secondo il Regolamento generale sulla protezione dei dati (art. 15 e seguenti GDPR), gli utenti devono poter ottenere in qualsiasi momento informazioni su tutti i dati personali raccolti che li riguardano.
L’interessato ha il diritto di ottenere dal titolare del trattamento la conferma che sia o meno in corso un trattamento di dati personali che lo riguardano e, in tal caso, di ottenere l’accesso ai dati personali […].
Art. 15, par. 1 GDPR
Per l’invio delle newsletter e la protezione dei dati, in concreto, ciò significa che gli abbonati devono avere una possibilità semplice di contatto con il mittente se desiderano informazioni sui dati conservati, hanno domande sulla newsletter o intendono esercitare il diritto di rettifica o cancellazione.
Il GDPR non prescrive espressamente un indirizzo del mittente al quale sia possibile rispondere. Tuttavia, l’uso di un indirizzo noreply complica inutilmente la comunicazione e, in caso di dubbio, può essere considerato una violazione dell’obbligo di “agevolare l’esercizio dei diritti” (art. 12, par. 2 GDPR), una zona grigia giuridica facilmente evitabile.
💡 rapidtipp: offri una possibilità semplice di contatto
Per non correre rischi in materia di protezione dei dati e, al tempo stesso, rafforzare il rapporto con gli abbonati, dovresti evitare un indirizzo noreply come mittente della newsletter. Utilizza invece un indirizzo del mittente al quale i contatti della newsletter possano rivolgersi in qualsiasi momento per eventuali domande.
Ciò offre diversi vantaggi:
- 📬 Newsletter più rispettosa della privacy: è facile inviare richieste relative ai dati personali
- 🤝 Maggiore fiducia nella tua azienda: gli abbonati si sentono presi sul serio e ascoltati
- 📈 Migliore deliverability delle tue newsletter: risposte e interazioni producono un effetto positivo sulla reputazione del mittente e quindi sul recapito efficace delle tue email
Essere raggiungibili conviene quindi dal punto di vista giuridico e tecnico, oltre che nel rapporto con gli abbonati alla newsletter. 💌
Regola 9: inserire un link di disiscrizione in ogni newsletter
Naturalmente è un peccato quando un abbonato si disiscrive dalla newsletter. Tuttavia, non dovresti mai tentare di rendere inutilmente difficile o impedire una disiscrizione. Da un lato, infatti, continuare a inviare newsletter a contatti privi di reale interesse non ti offre alcun valore aggiunto. Dall’altro, la semplice possibilità di disiscriversi è una chiara disposizione per una disiscrizione dalla newsletter conforme al GDPR.
Il GDPR (art. 7, par. 3) stabilisce infatti che il consenso alla ricezione della newsletter deve poter essere revocato in qualsiasi momento, e con la stessa facilità con cui è stato prestato:
L’interessato ha il diritto di revocare il proprio consenso in qualsiasi momento. […] Revocare il consenso deve essere facile quanto accordarlo.
Art. 7, par. 3 GDPR
Ciò significa che i tuoi lettori devono potersi disiscrivere dalla newsletter in qualsiasi momento e con facilità.
Le regole sulla privacy non prescrivono quindi espressamente che ogni newsletter debba necessariamente contenere un link di disiscrizione. Nella pratica, tuttavia, il link di disiscrizione nella newsletter è la soluzione più semplice, facile da usare e giuridicamente sicura, sia per i destinatari sia per i mittenti. Riduce le richieste, minimizza il rischio di reclami e aiuta a evitare diffide o controversie legali.
👀 Lo sapevi?
Ogni newsletter creata con rapidmail contiene automaticamente un link di disiscrizione. Puoi personalizzarne il testo e comunicare così in modo chiaro e trasparente che gli abbonati possono disiscriversi in qualsiasi momento. In questo modo soddisfi un requisito fondamentale in materia di protezione dei dati senza alcun impegno aggiuntivo.
Regola 10: rispettare il “diritto all’oblio” dei tuoi contatti
Quando gli abbonati si disiscrivono dalla tua newsletter, significa che in futuro non riceveranno più newsletter via email da parte tua. Ciò che accade in seguito ai dati personali dei contatti dipende dalla soluzione tecnica del tuo tool per newsletter. È quindi ancora più importante scegliere fin dall’inizio un software per newsletter conforme al GDPR che consenta anche la cancellazione dei dati dei contatti nel rispetto della legge.
Con una normale disiscrizione dalla newsletter, di regola il contatto non viene cancellato completamente, ma passa a uno stato inattivo o bloccato. È una scelta sensata anche dal punto di vista della protezione dei dati: l’indirizzo email resta memorizzato come “disiscritto”, affinché non venga contattato di nuovo per errore. Gli altri dati personali non più necessari per l’invio della newsletter, ad esempio nome o data di nascita, possono essere cancellati.
Con rapidmail, ad esempio, dopo la disiscrizione il contatto passa automaticamente dallo stato “attivo” a “disiscritto”. I dati personali aggiuntivi vengono rimossi, mentre l’indirizzo email viene conservato come disiscritto, esclusivamente allo scopo di impedire un nuovo invio senza consenso.
Diritto alla cancellazione completa (“diritto all’oblio”)
Oltre alla normale disiscrizione dalla newsletter, ai sensi del GDPR (art. 17) gli abbonati hanno un altro diritto importante: il diritto alla cancellazione, noto anche come “diritto all’oblio”, che va oltre la semplice disiscrizione.
L’interessato ha il diritto di ottenere dal titolare del trattamento la cancellazione dei dati personali che lo riguardano senza ingiustificato ritardo e il titolare del trattamento ha l’obbligo di cancellare senza ingiustificato ritardo i dati personali […].
Art. 17, par. 1 GDPR
Per te ciò significa che gli abbonati possono chiedere che tutti i loro dati personali, incluso l’indirizzo email, vengano cancellati completamente da tutti i server e sistemi, purché ciò non sia in conflitto con altri obblighi legali di conservazione.
👀 Lo sapevi?
Oltre alla normale disiscrizione, con rapidmail puoi, se necessario, selezionare l’opzione “Elimina e dimentica in conformità al GDPR” per i dati degli abbonati presenti nella lista dei destinatari. Tutti i dati vengono rimossi da tutti i sistemi pertinenti, dando così seguito alla richiesta dell’interessato in modo giuridicamente sicuro.
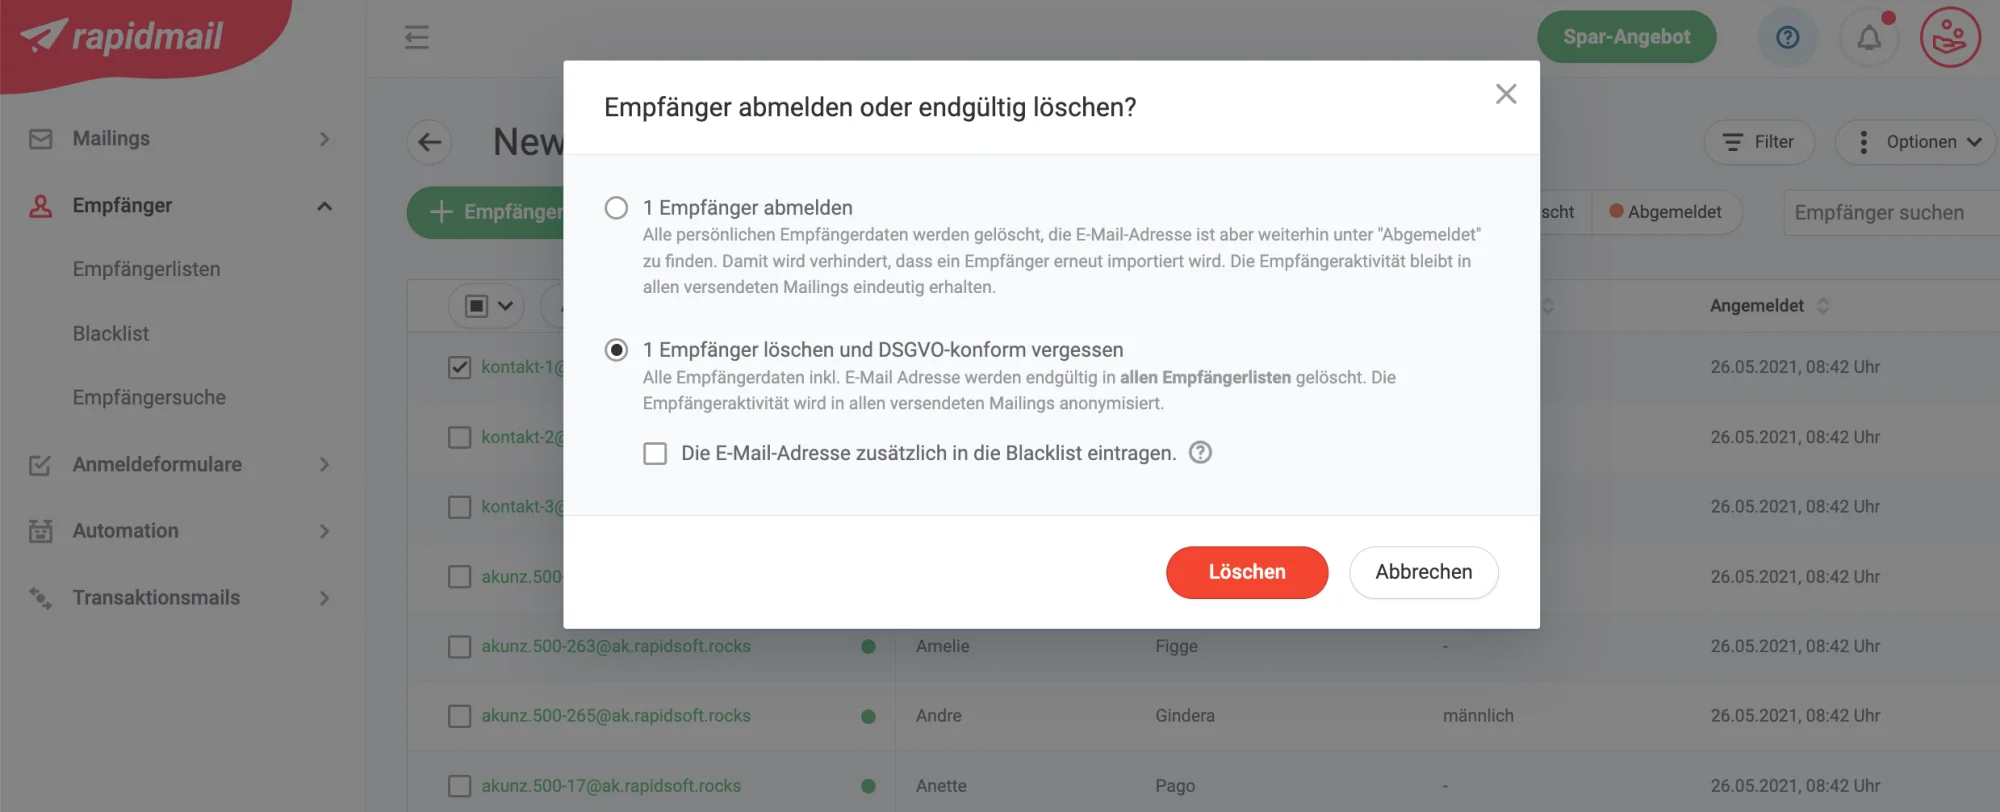
3. Checklist gratuita sulla privacy per le newsletter, da scaricare e spuntare
Ora hai una buona panoramica di come conciliare facilmente newsletter e protezione dei dati. Per consentirti di iniziare subito, la nostra checklist gratuita sulla privacy ti guida passo dopo passo verso un invio di newsletter conforme alla normativa sulla protezione dei dati. Scarica la checklist interattiva e spunta tutte le disposizioni che hai già applicato con successo. Si parte!
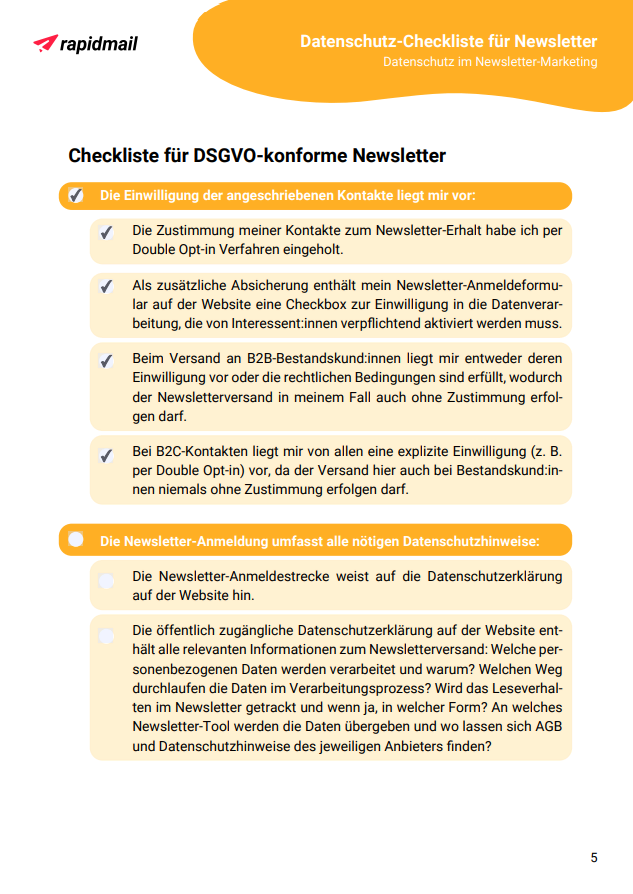 (PDF in tedesco)
Scarica la checklist sulla privacy (PDF in tedesco) (PDF in tedesco)
4. Conclusione: quanto è importante la protezione dei dati per un email marketing di successo?
La protezione dei dati svolge un ruolo sempre più centrale nell’email marketing. Dall’entrata in vigore del Regolamento generale sulla protezione dei dati (GDPR) e in seguito a numerose decisioni giudiziarie, ad esempio sui trasferimenti di dati a tool per newsletter situati in Paesi terzi, è chiaro che la protezione dei dati non è più un tema marginale, ma un requisito fondamentale per l’invio professionale di newsletter.
È quindi ancora più importante affrontare tempestivamente il tema della protezione dei dati nelle newsletter e impostare i propri processi di email marketing in modo rigorosamente conforme al GDPR.
Ciò comprende, tra l’altro:
- 🔒 la scelta di un software per newsletter con standard trasparenti di protezione dei dati
- 🔒 processi di consenso chiari e comprensibili per i contatti della tua newsletter
- 🔒 la gestione sicura delle disiscrizioni e delle richieste di cancellazione degli abbonati
Se applicata correttamente, la protezione dei dati non ti tutela soltanto da diffide o sanzioni, ma crea anche fiducia tra gli abbonati, ponendo così basi solide per un email marketing di successo nel lungo periodo.
Invia ora in conformità al GDPR
Hai ancora domande sulla protezione dei dati nell’invio delle newsletter?
Nessun problema: per le domande sulla protezione dei dati che riguardano il nostro tool per newsletter, il team di supporto rapidmail è lieto di aiutarti. Per una consulenza generale sulla protezione dei dati nella tua azienda e per consigli su come migliorarne il livello, puoi rivolgerti ai nostri partner per la protezione dei dati di Keyed.
FAQ: domande frequenti sulla protezione dei dati nel newsletter marketing
Che cosa comprende la protezione dei dati nel newsletter marketing?
La protezione dei dati nel newsletter marketing comprende tutte le disposizioni legali relative alla raccolta, al trattamento e alla conservazione dei dati personali generati durante l’invio delle newsletter. Vi rientrano in particolare indirizzi email, consensi, date e orari di iscrizione e dati di tracciamento. La base è il Regolamento generale sulla protezione dei dati (GDPR), che deve essere rispettato nel newsletter marketing.
Quali regole sulla privacy si applicano al newsletter marketing?
Esistono diverse disposizioni sulla protezione dei dati da rispettare nell’invio delle newsletter. La regola fondamentale stabilisce che le newsletter possono essere inviate solo con il consenso esplicito e dimostrabile dei destinatari.
Posso inviare newsletter senza il consenso dei contatti?
In linea di principio no. Di norma, le newsletter possono essere inviate solo con il consenso preventivo, libero e dimostrabile dei destinatari. Nel settore B2B può essere prevista un’eccezione per le newsletter destinate ai clienti esistenti, ma solo a condizioni molto rigorose. Per i contatti B2C è sempre necessario un consenso esplicito.
La procedura di double opt-in è obbligatoria per l’iscrizione alla newsletter?
Il GDPR non prescrive espressamente il double opt-in, ma questa procedura è considerata una best practice per poter dimostrare il consenso in modo giuridicamente valido, se necessario. Nella pratica, il double opt-in è quindi il metodo più sicuro per documentare l’iscrizione volontaria dei tuoi contatti alla newsletter.
Quali dati posso richiedere nel modulo di iscrizione alla newsletter?
L’unico campo che può essere obbligatorio è l’indirizzo email. Altri dati, come nome, data di nascita o interessi, sono ammessi se facoltativi.
Devo ottenere il consenso per il tracciamento della newsletter?
Sì. Non appena analizzi il comportamento relativo ai clic o alle aperture oppure utilizzi parametri di tracciamento, ad esempio parametri UTM, ti occorre il consenso dei tuoi contatti, che puoi ottenere ad esempio nel modulo di iscrizione. Devi inoltre fornire informazioni trasparenti sul tracciamento nell’informativa sulla privacy.
Posso subordinare concorsi o e-book all’iscrizione alla newsletter?
Di norma no. Il cosiddetto divieto di subordinazione stabilisce che una prestazione, ad esempio il download di un e-book, non può essere automaticamente vincolata all’iscrizione alla newsletter. È ammessa una casella facoltativa aggiuntiva per la newsletter nel modulo di download o di partecipazione al concorso. Le eccezioni sono possibili solo con una chiara base contrattuale e una verifica legale.
Perché, quando utilizzo un tool per newsletter, mi serve un accordo sul trattamento dei dati (DPA)?
Se utilizzi un tool esterno per newsletter, il fornitore tratta dati personali per tuo conto. In questo caso, ai sensi dell’art. 28 GDPR, è obbligatorio un accordo sul trattamento dei dati per disciplinare chiaramente responsabilità, istruzioni e misure di sicurezza. Utilizzando rapidmail come tool per newsletter, ad esempio, puoi stipulare con facilità un DPA in formato elettronico direttamente nel tuo account.
I dati delle newsletter devono essere conservati nell’UE?
Dal punto di vista della protezione dei dati, conservare nell’UE i dati personali dei tuoi contatti è la soluzione più semplice. Per il trattamento dei dati in Paesi terzi, ad esempio gli Stati Uniti, sono necessari ulteriori requisiti, come una decisione di adeguatezza o clausole contrattuali standard. Ciò comporta un maggiore impegno di verifica e documentazione. La soluzione più semplice è pertanto un software per newsletter i cui server siano situati esclusivamente nell’UE.
Secondo il GDPR posso utilizzare un tool per newsletter statunitense?
Secondo le disposizioni del GDPR, il trattamento dei dati personali all’interno dell’UE è possibile senza ulteriori condizioni. Quando scegli il tuo tool per newsletter, dovresti pertanto assicurarti che tutti i dati dei contatti siano conservati e trattati esclusivamente su server situati nell’UE, così da evitare ulteriore lavoro amministrativo.
Ogni newsletter deve contenere un link di disiscrizione?
Il GDPR non prescrive letteralmente un link di disiscrizione. Richiede tuttavia che sia sempre possibile revocare il consenso alla ricezione della newsletter in modo semplice. Un link di disiscrizione nella newsletter è quindi la soluzione più semplice e giuridicamente sicura, sia per i destinatari sia per i mittenti.
Che cosa succede ai dati dei contatti dopo la disiscrizione da una newsletter?
Dopo la disiscrizione, gli abbonati non possono più ricevere newsletter. Nella pratica, l’indirizzo email viene spesso conservato con lo stato “disiscritto” per impedire nuovi invii. Gli altri dati personali possono essere cancellati.
Che cos’è il “diritto all’oblio” nel newsletter marketing?
Il diritto all’oblio (art. 17 GDPR) consente agli abbonati di richiedere la cancellazione completa dei propri dati personali, compreso l’indirizzo email, purché non vi si oppongano obblighi legali di conservazione.
In che modo rapidmail mi aiuta a inviare newsletter conformi alla normativa sulla privacy?
rapidmail ti supporta nel newsletter marketing conforme al 100% alla normativa sulla protezione dei dati, tra l’altro, tramite:
- double opt-in automatico nei moduli di iscrizione
- link di disiscrizione integrati in ogni newsletter
- gestione semplice delle disiscrizioni e delle richieste di cancellazione
- stipula elettronica e semplice di un DPA direttamente nell’account
- server situati esclusivamente in Germania