Nuova decisione sulla protezione dei dati nel Baden-Württemberg: presto un server nell’UE non basterà più per la conformità al GDPR?
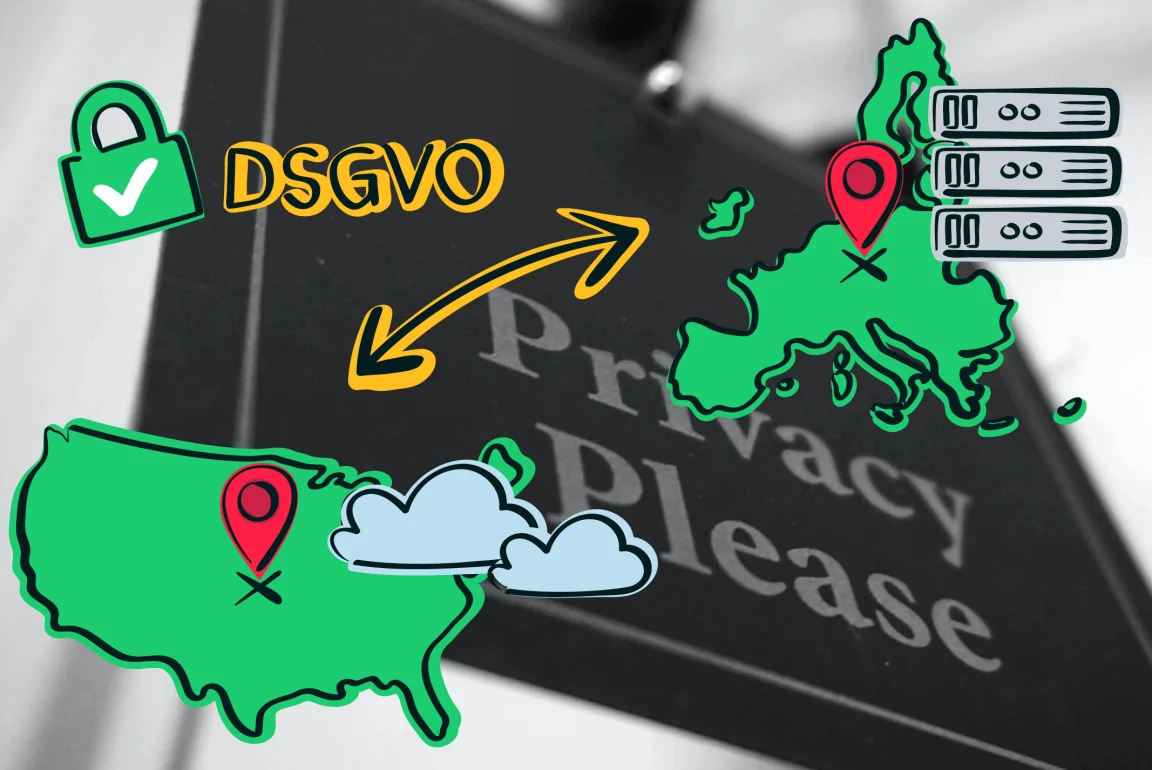
Ci sono importanti novità sulla protezione dei dati: il 13 luglio 2022 la Vergabekammer Baden-Württemberg, l’organo del Baden-Württemberg competente in materia di appalti pubblici, ha emesso una decisione di grande rilievo. Potrebbe perfino segnare la fine della conformità al GDPR per molte aziende, qualora conservino dati personali su server e cloud situati nell’UE ma gestiti tramite filiali europee di provider statunitensi come Google, Amazon, Microsoft e altri. Anche la sola dipendenza di provider europei da un’azienda statunitense, ad esempio in seguito alla vendita di quote societarie, potrebbe influire sulla conformità al GDPR delle imprese europee. I nostri partner per la protezione dei dati di Keyed hanno riassunto la decisione e spiegano come verificare se la tua azienda utilizza servizi IT e software interessati.
1. Riepilogo: come venivano regolati finora i trasferimenti di dati verso aziende statunitensi
Già prima dell’entrata in vigore nel 2018 del Regolamento generale sulla protezione dei dati (GDPR dell’UE) si cercava una disciplina adeguata per trasferire dati dai paesi dell’UE agli Stati Uniti. La questione è delicata per le diverse norme vigenti nell’UE e negli USA. Negli Stati Uniti si applicano inoltre leggi di sorveglianza, come il “Cloud Act”, non conciliabili con la normativa europea. Più volte, ma senza successo, accordi transnazionali hanno cercato un denominatore comune che consentisse alle aziende di trasferire legalmente dati personali dall’UE agli USA.
Dopo la cessazione nel 2015 del primo accordo “Safe Harbor” tra UE e USA, nel 2016 è entrato in vigore il cosiddetto “Privacy Shield”. Doveva garantire che le aziende statunitensi destinatarie di dati personali da imprese europee li trattassero secondo le stesse severe norme dell’UE. Non soltanto il Parlamento europeo ha giudicato molto criticamente e insufficiente il livello di protezione: anche la Corte di giustizia dell’Unione europea è giunta alla stessa conclusione e nel 2020 ha dichiarato invalido l’EU-US Privacy Shield.
La sentenza e l’assenza di una nuova disciplina hanno reso molto più difficile il trasferimento di dati conforme alla legge tra Stati membri dell’UE e Stati Uniti. Un’azienda europea che desidera trasferire dati negli USA deve trovare altre modalità per garantirne il trattamento legittimo.
Di norma si utilizzano le clausole contrattuali standard dell’UE come base per un trasferimento legittimo. Il 4 giugno 2021 la Commissione europea ha pubblicato nuove clausole standard sulla protezione dei dati, in inglese SCC, comunemente dette clausole contrattuali standard. Possono fungere da garanzie per il trasferimento di dati personali verso paesi terzi, ossia al di fuori dell’Unione europea, ai sensi dell’art. 46, par. 2, lett. c) del GDPR. Le persone interessate devono contemporaneamente disporre nel paese terzo di diritti azionabili e mezzi di ricorso effettivi. Negli ultimi anni, tuttavia, i requisiti sono diventati sempre più rigorosi, tanto che la sola stipula delle SCC non è più sufficiente.
Oggi la sola stipula delle cosiddette clausole contrattuali standard non è più sufficiente a garantire la conformità al GDPR.
Nils Möllers, giurista esperto di protezione dei dati di Keyed
Allo stesso tempo, molte aziende statunitensi, compresi provider IT, software e hosting, sfruttano zone grigie nella normativa sulla protezione dei dati, conservando dati personali tramite filiali europee in data center situati nell’UE.
La decisione della Vergabekammer Baden-Württemberg del 13 luglio 2022, che potrebbe fare da “apripista” per la futura evoluzione della normativa in Germania, è arrivata all’improvviso, ma alla luce degli accordi falliti non rappresenta una grande sorpresa.
2. Il contenuto della nuova decisione della Vergabekammer Baden-Württemberg
La Vergabekammer Baden-Württemberg è un’autorità di riesame incaricata di verificare l’assegnazione di appalti pubblici ad aziende private. In tale contesto, durante una procedura di gara per una piattaforma cloud è sorta una controversia tra due imprese partecipanti.
Una delle aziende offerenti ha chiesto di escludere un’altra impresa dalla valutazione. La richiesta era motivata dal fatto che l’impresa violasse il GDPR perché, per i servizi di server e hosting, collaborava con la filiale di un’azienda con sede negli Stati Uniti. Secondo la ricorrente, il fatto che i server della filiale europea si trovassero in Germania era irrilevante a causa della dipendenza dalla società madre statunitense.
L’azienda accusata ha sostenuto invece di aver stipulato clausole contrattuali standard e un cosiddetto “GDPR Data Processing Addendum”, noto in Germania come contratto per il trattamento dei dati, con disposizioni supplementari, come richiesto dalla Corte di giustizia dell’Unione europea in casi simili.
La Vergabekammer Baden-Württemberg doveva quindi decidere se la società interessata, collaborando con una filiale europea di un gruppo statunitense nonostante le clausole contrattuali standard concordate, violasse effettivamente il GDPR.
3. Risultati della decisione in materia di appalti
Il 13 luglio 2022 la Vergabekammer Baden-Württemberg ha emesso la propria decisione sul tema “GDPR: ammissibilità dell’utilizzo di servizi infrastrutturali di filiali europee di provider cloud statunitensi”.
Il risultato
- Secondo la valutazione della Vergabekammer Baden-Württemberg, dopo l’invalidazione dell’EU-US Privacy Shield non è consentito trasferire dati personali a server i cui gestori sono filiali di provider statunitensi, nemmeno se i server per i servizi IT e software sono gestiti all’interno dell’UE.
- Neppure la stipula di clausole contrattuali standard o di un accordo sul trattamento dei dati sarebbe di per sé sufficiente a giustificare il trasferimento verso server nell’UE appartenenti a una società madre statunitense.
- La decisione è stata motivata con la possibilità che la società madre non europea possa accedere ai dati. La sola possibilità comporterebbe un trasferimento verso un paese terzo ai sensi del GDPR, artt. 44 e seguenti, indipendentemente dal fatto che il gruppo statunitense acceda davvero. Per le aziende nelle quali gruppi statunitensi detengono quote, questo rapporto di dipendenza potrebbe quindi impedire da solo il raggiungimento della piena conformità al GDPR.
La newsletter di rapidmail
Consigli, idee e novità sull'email marketing, direttamente nella tua casella di posta.
4. Da quando è valida la decisione rilevante per la protezione dei dati?
Secondo le informazioni disponibili al 15 agosto 2022, la decisione non è ancora definitiva; il procedimento di adozione e riesame è tuttora in corso.
Riteniamo molto probabile che la decisione si affermi e funga quindi da “apripista” per decisioni analoghe di tribunali e autorità, anche nel settore privato.
Nils Möllers, giurista esperto di protezione dei dati di Keyed
Se la decisione acquisisse efficacia giuridica, è molto probabile che serva da “riferimento” ad autorità di controllo e tribunali in casi analoghi, non solo nel settore pubblico, ma anche in quello privato. Potrebbe quindi avere conseguenze di vasta portata per la collaborazione tra aziende tedesche e provider IT e hosting statunitensi o loro filiali: se la decisione diventasse definitiva e la collaborazione con provider statunitensi o loro filiali proseguisse, le aziende non agirebbero più in conformità al GDPR.
5. Come verificare se la tua azienda è interessata
Se la decisione acquisisse efficacia giuridica, è molto probabile che anche tribunali e autorità di controllo del settore privato vi si orientino.
Per la tua azienda ciò significherebbe che…
- dovresti assicurarti che la tua azienda non collabori con provider di server, hosting o software che conservano dati personali su server dipendenti da una società madre negli Stati Uniti. Esempi noti di gruppi statunitensi che offrono servizi server nell’UE sono Amazon Web Services (AWS), Microsoft Azure e Google Cloud Platform. Esamina la struttura societaria dei tuoi provider europei per capire se esiste un legame con una società madre statunitense.
- per tutti i tool online e le imprese di servizi IT con cui collabori, dovresti consultare le informative sulla privacy. Verifica su quali server vengono conservati i dati personali. La sola indicazione “conservazione dei dati su server nell’UE” non sarebbe più automaticamente sufficiente, poiché tali server potrebbero essere gestiti da un provider statunitense. Neppure clausole contrattuali standard o accordi supplementari basterebbero più come argomento a favore della conformità.
- per sicurezza, dovresti controllare anche gli accordi sul trattamento dei dati dei provider IT e software per verificare se elencano come “subappaltatori” aziende con sede negli Stati Uniti. In tal caso, la collaborazione con il provider potrebbe presto non essere più lecita.
6. Che cosa significa la decisione per i clienti rapidmail
Possiamo rassicurarti subito: il software per newsletter rapidmail è e rimarrà al 100% conforme al GDPR, senza clausole nascoste.
Già prima del GDPR e dei requisiti giuridici completi, la protezione dei dati era una priorità assoluta per rapidmail. Perché? Perché il team desidera trattare i dati dei clienti nello stesso modo in cui vorrebbe che altri tool trattassero i suoi dati personali. Per questo rapidmail si avvale anche del team di Keyed come consulenti giuridici esterni per la protezione dei dati.
Anche se la decisione della Vergabekammer Baden-Württemberg acquisisse efficacia giuridica, come cliente rapidmail non hai nulla da temere:
- Con rapidmail tutti i dati personali vengono conservati su server in Germania, esclusivamente presso provider che non appartengono a un’impresa di un paese terzo.
- Tutti i provider IT e hosting utilizzati da rapidmail sono stati preventivamente sottoposti a un esame completo dal nostro team di esperti di protezione dei dati.
Tu devi soltanto concentrarti pienamente sul tuo email marketing. Insieme al nostro partner Keyed, garantiamo che il tuo utilizzo di rapidmail resti sempre conforme al GDPR.
Invia ora email conformi al GDPR
rapidtip: checklist sulla protezione dei dati per il newsletter marketing
Che cosa devi considerare quando invii newsletter? Quali contatti puoi scrivere e ogni newsletter deve davvero contenere un link di disiscrizione? Con la nostra checklist sulla privacy per il newsletter marketing rimani sempre conforme alla legge.
7. Conclusione e valutazione: che cosa succederà?
Per il momento bisogna aspettare: attendere come la Vergabekammer Baden-Württemberg motiverà la propria decisione e come si concluderà il procedimento in corso presso l’Oberlandesgericht (OLG), il Tribunale regionale superiore di Karlsruhe.
Dal nostro punto di vista, tuttavia, la decisione è coerente con la tendenza dei tribunali e delle autorità europee a respingere approcci rischiosi al trasferimento di dati personali verso paesi terzi come gli Stati Uniti.
Riteniamo quindi molto probabile che la decisione si affermi e funga da “apripista” per decisioni analoghe di tribunali e autorità, anche nel settore privato. Le aziende farebbero quindi bene ad avviare già oggi i relativi processi di cambiamento. Rinunciare a tool e provider con server appartenenti a gruppi statunitensi aumenta infatti fin d’ora il livello di protezione dei dati.