Nouvelle décision sur la protection des données en Bade-Wurtemberg : un serveur dans l’UE ne suffira-t-il bientôt plus pour être conforme au RGPD ?
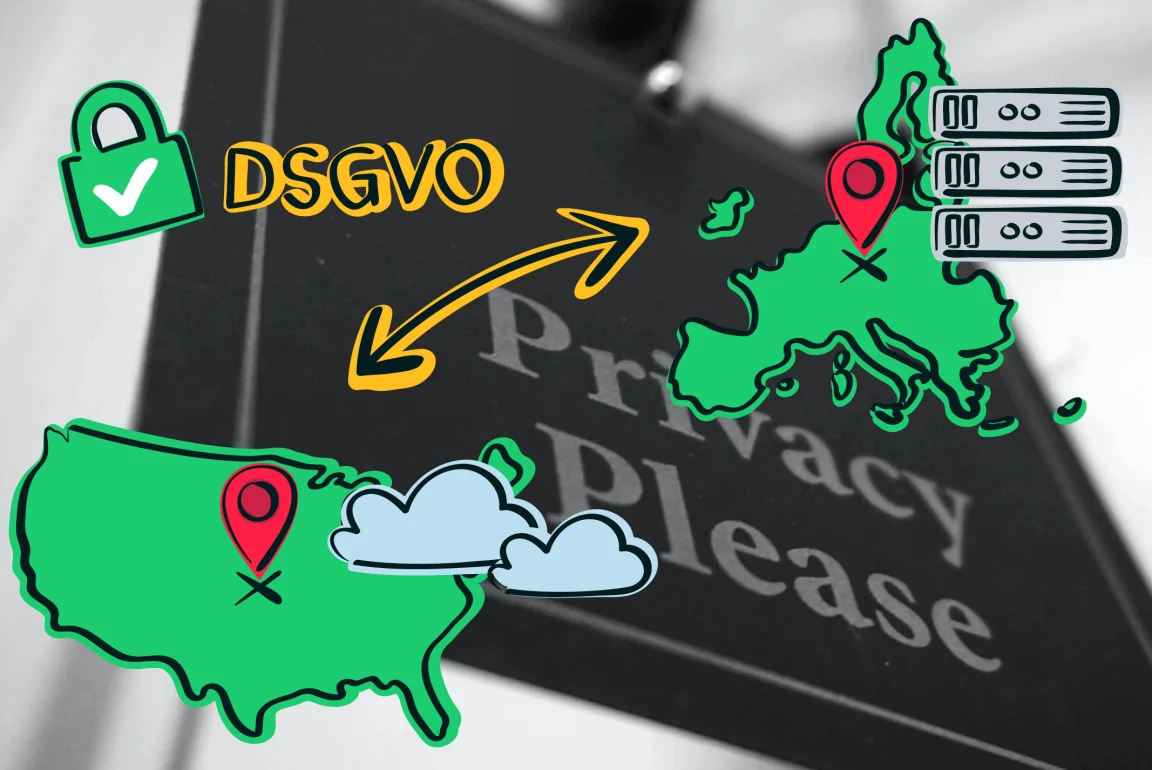
Une importante actualité vient de tomber dans le domaine de la protection des données : le 13 juillet 2022, la chambre des marchés publics du Bade-Wurtemberg a rendu une décision qui pourrait faire jurisprudence. Elle pourrait même sonner la fin de la conformité au RGPD pour de nombreuses entreprises qui stockent des données personnelles sur des serveurs et dans des clouds situés dans l’UE, mais exploités par des filiales européennes de prestataires américains tels que Google, Amazon, Microsoft et d’autres. Même la simple dépendance de prestataires européens à l’égard d’une entreprise américaine, par exemple en raison de la vente de parts sociales, pourrait affecter la conformité au RGPD d’entreprises européennes. Nos partenaires de Keyed spécialisés dans la protection des données ont résumé la décision et expliquent comment déterminer si votre entreprise utilise des services informatiques et logiciels concernés.
1. Rétrospective : comment les transferts de données vers des entreprises américaines étaient-ils réglementés jusqu’à présent ?
Les efforts visant à trouver des règles appropriées pour le transfert de données des pays de l’UE vers les États-Unis n’ont pas commencé seulement avec l’entrée en vigueur, en 2018, du règlement général sur la protection des données (RGPD de l’UE). Ce sujet sensible découle des différences entre les exigences de protection des données applicables dans l’UE et aux États-Unis. La situation est encore compliquée par les lois américaines sur la surveillance, comme le « CLOUD Act », qui ne sont pas compatibles avec le droit européen de la protection des données. Des accords transfrontaliers ont été utilisés à plusieurs reprises, mais sans succès, pour trouver un terrain d’entente et permettre aux entreprises de transférer des données personnelles de l’UE vers les États-Unis en toute sécurité juridique.
Après la suspension en 2015 du premier accord de protection des données entre l’UE et les États-Unis, le « Safe Harbor », l’accord « Privacy Shield » est entré en vigueur en 2016. Il devait garantir que les entreprises américaines recevant des données personnelles d’entreprises de l’UE les traitent selon les mêmes règles strictes que celles en vigueur dans l’Union. Le Parlement européen n’était pas le seul à juger le niveau de protection offert par l’accord très problématique et insuffisant : la Cour de justice de l’Union européenne (CJUE) est parvenue à la même conclusion et a invalidé à nouveau le Privacy Shield UE-États-Unis en 2020.
Cet arrêt et l’absence de nouvelles règles ont rendu les transferts de données conformes au RGPD entre les États membres de l’UE et les États-Unis considérablement plus difficiles. Lorsqu’une entreprise de l’UE souhaite transférer des données vers les États-Unis, elle doit trouver d’autres moyens de garantir la conformité juridique du traitement.
En règle générale, les clauses contractuelles types de l’UE servent de base aux transferts de données licites. Le 4 juin 2021, la Commission européenne a publié de nouvelles clauses types de protection des données, communément appelées clauses contractuelles types (CCT). Celles-ci peuvent constituer des garanties pour le transfert de données personnelles vers des pays tiers, c’est-à-dire des pays situés hors de l’Union européenne, conformément à l’article 46, paragraphe 2, point c), du RGPD. Dans le même temps, les personnes concernées doivent disposer dans le pays tiers de droits opposables et de voies de recours effectives. Mais les exigences se sont aussi renforcées ces dernières années, de sorte que la seule conclusion de CCT ne suffit plus.
La seule conclusion de clauses contractuelles types ne suffit aujourd’hui plus à garantir la conformité au RGPD.
Nils Möllers, avocat spécialisé en protection des données chez Keyed
Dans le même temps, de nombreuses entreprises américaines, notamment des prestataires informatiques, logiciels et d’hébergement, exploitent les zones grises du droit de la protection des données en stockant les données personnelles par l’intermédiaire de filiales européennes dans des centres de données situés au sein de l’UE.
La décision de la chambre des marchés publics du Bade-Wurtemberg, rendue le 13 juillet 2022, est arrivée soudainement mais, compte tenu de l’échec des accords, n’a pas constitué une grande surprise. Elle pourrait servir de « guide » pour la poursuite de l’évolution du droit de la protection des données en Allemagne.
2. Sur quoi porte la nouvelle décision de la chambre des marchés publics du Bade-Wurtemberg ?
La chambre des marchés publics du Bade-Wurtemberg est une instance de contrôle. Sa mission consiste à examiner l’attribution de marchés publics à des entreprises privées. Dans ce contexte, un litige est survenu entre deux entreprises participant à une procédure d’appel d’offres pour une plateforme cloud.
L’une des entreprises ayant présenté une offre a demandé qu’une autre soit exclue de l’évaluation. Elle fondait sa demande sur le fait que cette entreprise enfreignait le RGPD parce qu’elle travaillait avec la filiale d’un groupe établi aux États-Unis pour ses services de serveurs et d’hébergement. Selon elle, le fait que les serveurs de cette filiale européenne se trouvent en Allemagne était sans importance en raison de sa dépendance vis-à-vis du groupe américain.
L’entreprise mise en cause a répondu que des clauses contractuelles types avaient été convenues à cette fin, ainsi qu’un « avenant relatif au traitement des données conforme au RGPD », appelé en Allemagne « Auftragsverarbeitungsvertrag » ou, en abrégé, « AV-Vertrag », comportant des dispositions complémentaires, comme l’exige la Cour de justice de l’Union européenne dans ce type de situation.
La chambre des marchés publics du Bade-Wurtemberg devait donc décider si l’entreprise concernée enfreignait effectivement le RGPD en travaillant avec une filiale européenne d’un groupe américain malgré les clauses contractuelles types convenues.
3. Conclusions de la décision sur les marchés publics
Le 13 juillet 2022, la chambre des marchés publics du Bade-Wurtemberg a rendu sa décision sur la « conformité au RGPD de l’utilisation de services d’infrastructure fournis par les filiales européennes de prestataires américains de cloud ».
Le résultat
- Selon la chambre des marchés publics du Bade-Wurtemberg, depuis l’invalidation du Privacy Shield UE-États-Unis, il est interdit de transférer des données personnelles vers des serveurs dont les exploitants sont des filiales de prestataires américains, même lorsque les serveurs utilisés pour les services informatiques et logiciels sont exploités au sein de l’UE.
- La conclusion de clauses contractuelles types ou d’un contrat de sous-traitance (art. 28 RGPD), appelé en Allemagne « Auftragsverarbeitungsvertrag » ou « AV-Vertrag », ne suffirait pas à elle seule à justifier le transfert de données vers des serveurs européens appartenant à une société mère américaine.
- La décision repose sur la possibilité que la société mère non européenne accède aux données détenues. La simple possibilité d’un tel accès constituerait un transfert de données vers un pays tiers au sens du RGPD, articles 44 et suivants, que le groupe américain accède effectivement ou non aux données. Pour les entreprises dont des groupes américains détiennent des parts, ce seul lien de dépendance pourrait donc signifier qu’une conformité totale au RGPD ne peut plus être atteinte.
La newsletter rapidmail
Conseils, idées et nouveautés sur l'emailing, directement dans votre boîte de réception.
4. Quand la décision sur la protection des données entre-t-elle en vigueur ?
Selon les dernières informations disponibles au 15 août 2022, la décision de la chambre n’est pas encore définitive et la procédure relative à son acceptation et à son examen est toujours en cours.
Nous estimons qu’il est très probable que la décision s’impose et serve ainsi de « précurseur » à des décisions similaires des tribunaux et des autorités, y compris dans le secteur privé.
Nils Möllers, avocat spécialisé en protection des données chez Keyed
Si la décision acquiert force de loi, il est toutefois très probable qu’elle serve de « guide » aux autorités de contrôle et aux autres tribunaux dans des cas similaires. Cela ne concerne pas uniquement le secteur public, mais aussi le secteur privé. La décision de la chambre des marchés publics du Bade-Wurtemberg pourrait donc avoir des conséquences considérables sur la coopération entre les entreprises allemandes et les prestataires informatiques et d’hébergement américains ou leurs filiales : si elle acquiert force de loi et que les entreprises continuent malgré tout de travailler avec des prestataires américains ou leurs filiales, cela signifierait qu’elles n’agissent plus en conformité avec le RGPD.
5. Comment vérifier si votre entreprise est concernée ?
Si la décision acquiert force de loi, les tribunaux et les autorités de contrôle la suivront très probablement aussi dans le secteur privé.
Pour votre entreprise, cela signifierait que vous devriez…
- vous assurer que votre entreprise ne travaille avec aucun prestataire de serveurs, d’hébergement ou de logiciels qui stocke des données personnelles sur des serveurs dépendant d’une société mère située aux États-Unis. Parmi les exemples connus de groupes américains proposant des services de serveurs dans l’UE figurent les services cloud d’Amazon Web Services (AWS), Microsoft Azure et Google Cloud Platform. Examinez la structure capitalistique de vos prestataires européens de logiciels et d’hébergement pour savoir s’ils sont liés à une société mère aux États-Unis.
- examiner les informations sur la protection des données de tous les outils en ligne et prestataires informatiques avec lesquels vous travaillez. Vérifiez soigneusement sur quels serveurs ils stockent vos données personnelles. La mention « données stockées sur des serveurs de l’UE » ne suffirait alors plus automatiquement à garantir la conformité au RGPD, car ces serveurs européens pourraient être exploités par un prestataire américain. La conclusion de clauses contractuelles types ou d’accords complémentaires sur la protection des données ne suffirait pas davantage à établir la conformité au RGPD.
- par précaution, consulter aussi les contrats de sous-traitance (art. 28 RGPD) de vos prestataires informatiques et logiciels afin de vérifier s’ils mentionnent des entreprises établies aux États-Unis comme « sous-traitants ». Si tel est le cas, cela pourrait bientôt signifier que la collaboration avec le prestataire concerné n’est plus licite.
6. Ce que la décision signifie pour les clients rapidmail
Nous pouvons vous rassurer immédiatement : l’outil d’email marketing de rapidmail est et restera conforme à 100 % au RGPD, sans astérisque ni petits caractères.
Avant même le RGPD et l’adoption d’exigences juridiques étendues, la protection des données constituait déjà une priorité absolue pour rapidmail. Pourquoi ? Parce que l’équipe rapidmail souhaite traiter les données de ses clients comme elle voudrait que d’autres outils traitent ses propres données personnelles. C’est également pour cette raison que rapidmail a fait appel à l’équipe de Keyed en qualité d’avocats externes spécialisés dans la protection des données.
Même si la décision de la chambre des marchés publics du Bade-Wurtemberg acquiert force de loi, vous n’avez aucune inquiétude à avoir en tant que client rapidmail :
- Avec rapidmail, toutes les données personnelles sont stockées sur des serveurs en Allemagne, exclusivement auprès de prestataires qui n’appartiennent pas à une entreprise établie dans un pays tiers.
- Tous les prestataires informatiques et d’hébergement utilisés par rapidmail ont au préalable fait l’objet d’un examen complet par notre équipe d’experts en protection des données.
Il ne vous reste plus qu’à vous consacrer pleinement à votre email marketing. Avec notre partenaire Keyed spécialisé dans la protection des données, nous veillons à ce que votre utilisation de rapidmail reste à tout moment conforme au RGPD.
Envoyer dès maintenant des emails conformes au RGPD
Conseil rapid : checklist de protection des données pour le marketing par newsletter
À quoi devez-vous faire attention lors de l’envoi de vos newsletters ? Quels contacts êtes-vous autorisé à contacter par email et chaque newsletter doit-elle vraiment contenir un lien de désinscription ? Notre checklist de protection des données pour votre marketing par newsletter vous aide à rester en conformité avec la loi.
7. Conclusion et évaluation : que va-t-il se passer maintenant ?
Pour le moment, il faut attendre. Nous devons voir comment la chambre des marchés publics du Bade-Wurtemberg motive sa décision et quelle sera l’issue finale de la procédure en cours devant le tribunal régional supérieur de Karlsruhe, l’« Oberlandesgericht » ou OLG.
Nous estimons toutefois que la décision s’inscrit dans la tendance des juridictions et autorités européennes à rejeter les approches à haut risque pour le transfert de données personnelles vers des pays tiers tels que les États-Unis.
Nous considérons donc qu’il est très probable que la décision s’impose et serve ainsi de « précurseur » à des décisions similaires des tribunaux et des autorités, y compris dans le secteur privé. Les entreprises auraient donc tout intérêt à engager dès aujourd’hui les modifications correspondantes. Après tout, renoncer aux outils et prestataires dont les serveurs appartiennent à des groupes américains augmente dans tous les cas le niveau de protection des données.