Évitez les filtres antispam avec DKIM et SPF : améliorez la délivrabilité de vos newsletters
 Lea·
La bonne réception de vos newsletters nous tient particulièrement à cœur. C’est pourquoi nous évaluons régulièrement de nouvelles méthodes et de nouveaux procédés afin d’optimiser encore davantage la délivrabilité de vos emails. Les protocoles d’authentification DKIM et SPF en font partie. Ces termes vous paraissent très techniques ? Ils ne le sont pas forcément ! À l’aide d’exemples simples, nous vous expliquons le fonctionnement des clés DKIM et des enregistrements SPF, puis nous vous montrons comment les utiliser pour optimiser la délivrabilité de vos newsletters.
1. Que sont les clés DKIM et les enregistrements SPF ?
Les méthodes de validation DKIM et SPF sont utilisées dans le monde entier pour assurer une sécurité maximale des communications par email. D’une part, elles protègent les destinataires de vos newsletters contre les emails frauduleux, envoyés par exemple sous un faux nom d’expéditeur. D’autre part, elles vous protègent également, ainsi que votre réputation d’expéditeur de newsletters. Ces deux protocoles renforcent en effet votre réputation d’expéditeur sérieux, ce qui a une incidence positive sur la délivrabilité de vos emails.
Nous pouvons donc l’affirmer sans détour : nous recommandons à toutes les personnes qui envoient des newsletters de configurer une clé DKIM et un enregistrement SPF !
👀 Le saviez-vous ?
Ne vous laissez pas dérouter : « clé DKIM » et « clé de chiffrement DKIM » sont deux expressions qui désignent exactement la même chose. Il en va de même pour « enregistrement SPF » et « entrée SPF ».
DKIM (DomainKeys Identified Mail)
Pour le dire simplement, DKIM permet d’identifier les expéditeurs d’emails et de vérifier leur « authenticité ». Il est ainsi plus difficile pour les fraudeurs d’envoyer des emails indésirables sous un faux nom d’expéditeur.
Il s’agit d’un protocole d’identification qui crée deux clés numériques associées (Domain Keys). L’une de ces clés est enregistrée chez votre hébergeur web et publiée. Il s’agit de la clé publique. La seconde clé n’est connue que de l’expéditeur. Il s’agit de la clé privée. Ces deux clés permettent au serveur d’expédition de chiffrer vos emails, puis au serveur de réception de les déchiffrer.
👀 Qu’est-ce qu’un hébergeur web ?
Si vous possédez votre propre site Internet, vous avez certainement dû vous intéresser tôt ou tard à un hébergeur web. C’est notamment chez lui qu’est enregistré le nom de domaine de votre site. Si vous avez chargé une agence de créer votre site Internet, vous pouvez lui demander chez quel prestataire votre domaine est hébergé.
Imaginons maintenant une véritable conversation entre le serveur d’expédition et le serveur de réception : le serveur d’expédition tente de transmettre un email de l’entreprise X au destinataire Y par l’intermédiaire du serveur de réception.
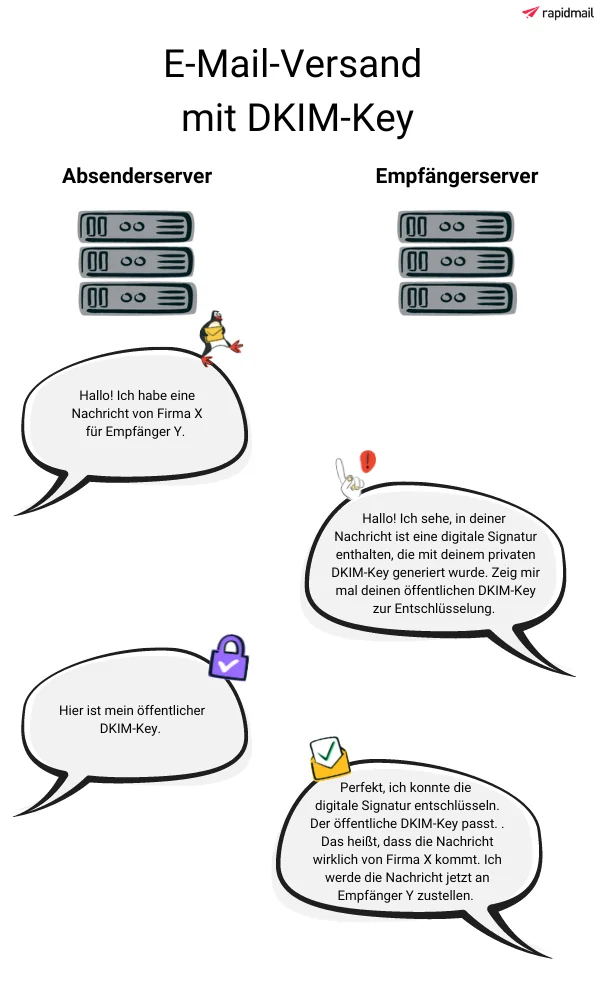
Dans ce scénario, bien entendu très simplifié, tout se passe bien : l’email envoyé contient la signature numérique générée par la clé DKIM privée. Avant de laisser passer le message dans la boîte de réception du destinataire, le serveur de réception vérifie donc d’abord que la clé DKIM publique correspond et permet de déchiffrer la signature.
👀 Vous avez jusqu’ici envoyé vos emails sans problème et sans clé DKIM ?
Enregistrez tout de même une clé DKIM dans votre DNS. En réalité, la délivrabilité de votre newsletter dépend des fournisseurs de messagerie utilisés par vos destinataires. Pendant longtemps, de nombreux fournisseurs n’ont pas vérifié s’il existait une entrée DKIM pour votre domaine d’expéditeur visible (par exemple @monentreprise.fr). Au lieu de cela, il suffisait que nous appliquions le protocole DKIM en tant que logiciel de newsletter pour assurer une délivrabilité maximale de vos emailings. Mais certains fournisseurs de messagerie comme Microsoft 365 vérifient désormais uniquement la présence d’une entrée DKIM pour le domaine d’expéditeur visible, c’est-à-dire le vôtre (par exemple @monentreprise.fr). Comme vous ne pouvez pas savoir facilement si certaines adresses de votre liste de destinataires sont des adresses Microsoft 365 ni lesquelles le sont, vous devriez, comme toute personne envoyant des newsletters, enregistrer une clé DKIM par précaution. Cette démarche ne présente que des avantages et ne peut pas vous nuire. Il est par ailleurs tout à fait possible que d’autres fournisseurs de messagerie leur emboîtent le pas et exigent bientôt eux aussi une entrée DKIM pour le domaine d’expéditeur visible.
Cela vous semble clair ? Parfait ! Voyons maintenant plus précisément en quoi consiste le protocole SPF.
Enregistrement SPF (Sender Policy Framework)
En plus de la validation DKIM, l’authentification SPF constitue une autre méthode permettant d’assurer la sécurité des communications par email. SPF désigne des mécanismes de sécurité particuliers qui protègent, par exemple, contre des fraudes susceptibles de nuire à votre réputation d’expéditeur.
Les enregistrements SPF vous permettent, en tant qu’expéditeur, d’autoriser certaines adresses IP à envoyer des emails. Vous décidez vous-même quelles adresses IP peuvent être utilisées pour envoyer des emails en votre nom. Vous renforcez ainsi votre sécurité et faites obstacle aux expéditeurs de spam.
Avant de distribuer l’email, le serveur de réception vérifie d’abord si l’adresse IP depuis laquelle celui-ci est envoyé figure dans l’enregistrement SPF. Ce n’est qu’alors que l’email est effectivement transmis au destinataire, car vous confirmez en quelque sorte votre authenticité en tant qu’expéditeur.
Pour que la présentation soit complète, examinons également ce scénario sous la forme d’une conversation fictive entre le serveur d’expédition et le serveur de réception. 👀
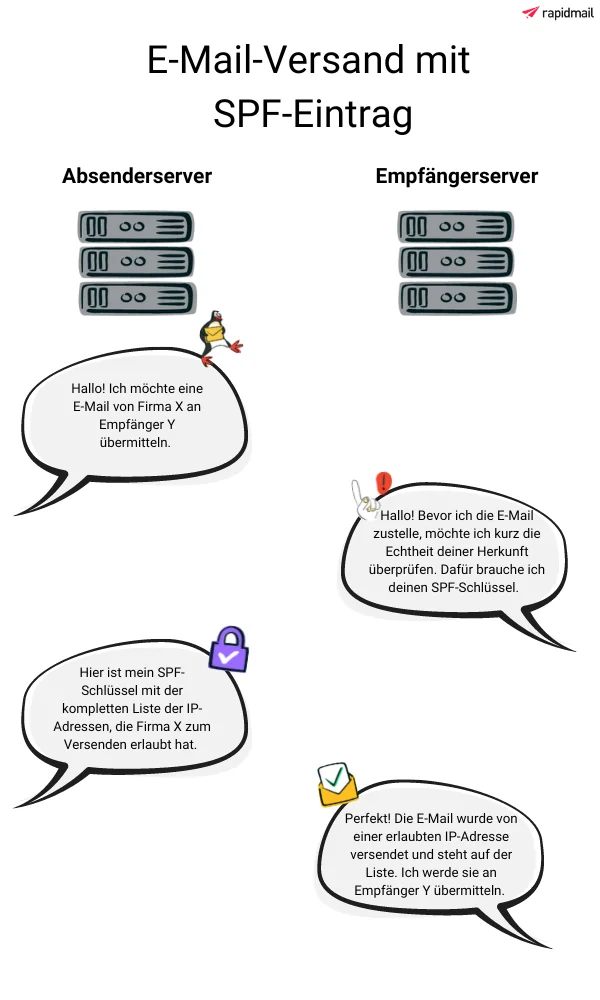
Ici encore, la représentation est bien entendu très simplifiée, mais elle vous donne une première idée du processus !
👀 Le saviez-vous ?
Avec le protocole SPF, seul le domaine d’expéditeur masqué dans l’en-tête de l’email est validé à l’aide de l’enregistrement SPF. Si vous utilisez rapidmail comme logiciel de newsletter, il s’agit donc du domaine d’expéditeur de rapidmail. Votre propre domaine d’expéditeur visible (par exemple @monentreprise.fr) n’est pas vérifié.
Si vous utilisez rapidmail comme logiciel de newsletter, vous pouvez considérer l’enregistrement SPF comme une autorisation officielle et publique permettant l’envoi de messages depuis votre domaine d’expéditeur par l’intermédiaire des adresses IP de rapidmail.
Passons maintenant aux avantages de DKIM et SPF pour approfondir un peu le sujet.
2. Quels sont les avantages des clés DKIM et des enregistrements SPF pour l’envoi de newsletters ?
| Avantage | Clé DKIM | Enregistrement SPF |
| Authenticité de votre email | Le serveur de réception sait qu’il s’agit bien du message original et non altéré lorsque les clés publique et privée correspondent. Votre email n’a pas été manipulé par un tiers : tout est bien qui finit bien ! | Grâce aux adresses IP enregistrées dans l’enregistrement SPF, le serveur de réception reconnaît si vous avez autorisé l’adresse IP utilisée pour l’envoi. Si c’est le cas, tout se déroule parfaitement et tout est bien qui finit bien ! |
| Adieu les filtres antispam ! | En enregistrant une clé DKIM, vous réduisez le risque que votre email soit intercepté par les filtres antispam des fournisseurs de messagerie. | Puisqu’il est possible de s’assurer que les adresses IP sont autorisées, le risque que votre email soit intercepté par les filtres antispam diminue. |
| Bonne réputation d’expéditeur | Votre bonne réputation d’expéditeur sérieux se renforce et s’établit sur le long terme. | Votre bonne réputation d’expéditeur sérieux se renforce et s’établit sur le long terme. |
| Délivrabilité optimale | En enregistrant une clé DKIM, vous optimisez le taux de délivrabilité de vos newsletters et veillez à ce que vos emails arrivent à destination. | Enregistrer un enregistrement SPF constitue une mesure très utile pour optimiser la délivrabilité de vos newsletters. |
Ces deux protocoles d’authentification vous protègent contre les fraudeurs et permettent à vos emails d’arriver en toute sécurité à destination, auprès des contacts de votre newsletter, sans aucune manipulation de la part de tiers. Si l’authentification échoue, qu’il s’agisse de la clé DKIM ou de l’entrée SPF, votre emailing est considéré comme risqué, et c’est bien ce que vous voulez éviter.
La newsletter rapidmail
Conseils, idées et nouveautés sur l'emailing, directement dans votre boîte de réception.
La bonne nouvelle, c’est que la configuration de ces deux protocoles ne vous demande qu’un minimum de temps et de démarches administratives. Nous recommandons donc vivement à toutes les personnes qui envoient des newsletters d’utiliser à la fois la validation DKIM et la validation SPF. Le résultat en vaut la peine, c’est promis !
👀 Le saviez-vous ?
Gardez toutefois à l’esprit que les deux méthodes d’authentification ne peuvent pas garantir que vos newsletters parviendront toujours à tous vos contacts. En effet, la délivrabilité de vos emailings ne dépend malheureusement pas uniquement de la présence de clés DKIM et d’enregistrements SPF. Ces deux protocoles constituent certes de solides arguments EN FAVEUR de la distribution de vos emailings, mais la taille de votre email, la formulation de l’objet, les interactions de vos contacts et bien d’autres facteurs encore influencent la décision des filtres antispam de « laisser passer » ou non votre email.
3. Quand faut-il enregistrer des clés DKIM et des enregistrements SPF ?
De manière générale, nous recommandons à toutes les personnes qui envoient des newsletters d’enregistrer dans le DNS les clés DKIM et les enregistrements SPF des domaines d’expéditeur concernés.
👀 Le saviez-vous ?
Une clé DKIM est unique et ne s’applique qu’à un seul domaine d’expéditeur (par exemple @monentreprise.fr). Par conséquent, si vous envoyez des newsletters depuis plusieurs domaines d’expéditeur (par exemple @monentreprise.fr et @marketing-monentreprise.fr), vous avez besoin d’autant de clés DKIM publiques, que vous devez enregistrer dans le DNS de chaque domaine.
Dans quelles situations les protocoles d’authentification sont-ils particulièrement importants pour vous ?
- Liste de destinataires volumineuse : vous envoyez vos newsletters à un grand nombre de destinataires. Lorsque vous écrivez simultanément à plusieurs milliers de destinataires, la détection du spam est encore un peu plus rigoureuse, car le nombre élevé de destinataires peut indiquer qu’il s’agit d’un spam indésirable. La vérification DKIM et SPF vous aide alors à éviter que votre newsletter soit classée comme spam.
- Certaines adresses email de vos contacts : de plus en plus de fournisseurs accordent une attention particulière à ce que l’on appelle l’« alignement des domaines ». Microsoft 365 et t-online, notamment, contrôlent déjà les emails sur ce point. Prenez donc vos précautions afin que vos emails arrivent bien à destination.
👀 En quoi consiste l’alignement des domaines ?
Pour parvenir à un alignement complet des domaines, vous devez, en tant qu’expéditeur d’emails, disposer à la fois d’un alignement DKIM et d’un alignement SPF pour les domaines figurant dans l’en-tête de l’email.
Vous l’avez probablement déjà remarqué : nous préconisons clairement d’enregistrer à la fois un enregistrement SPF et une clé DKIM ! Le mieux est de ne pas choisir l’un des deux protocoles d’authentification, mais de les configurer tous les deux. Vous obtiendrez ainsi automatiquement un alignement des domaines, auquel une importance croissante est accordée.
Mais répondons enfin à la question : « Comment faire ? »
4. DKIM et SPF avec rapidmail : comment ça marche ?
Protocole DKIM
Pour utiliser le protocole DKIM, vous créez dans votre compte rapidmail une clé DKIM publique pour votre domaine d’expéditeur. Vous l’enregistrez ensuite dans le DNS auprès de votre hébergeur web, par exemple united domains, strato, one.com ou 1&1. Lorsqu’il reçoit l’email, le serveur de réception peut récupérer cette clé DKIM publique dans votre DNS. Il dispose ainsi de la clé nécessaire pour déchiffrer le message que vous avez rédigé.
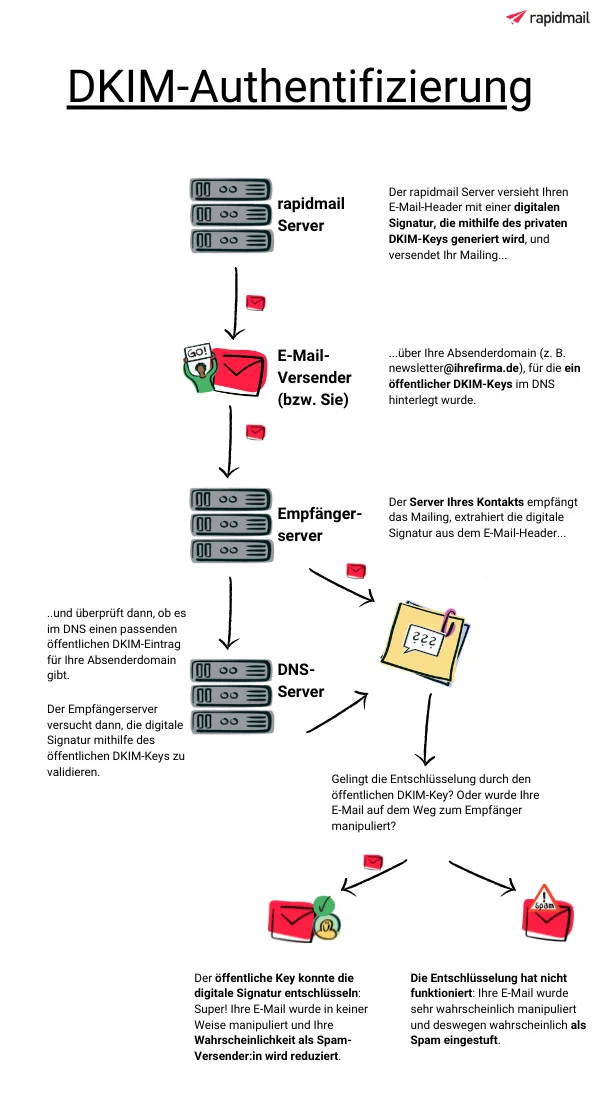
Lorsque vous générez dans votre compte rapidmail la clé DKIM publique destinée à votre DNS, une seconde clé DKIM privée est créée simultanément pour votre domaine d’expéditeur. Elle n’est visible ni par vous ni par le serveur de réception : seul le serveur rapidmail la connaît.
À l’aide de la clé DKIM privée, rapidmail génère ensuite une signature DKIM unique. Celle-ci est automatiquement intégrée dans l’en-tête de toutes vos newsletters par email, à condition que vous envoyiez la newsletter avec une adresse d’expéditeur appartenant au domaine pour lequel vous avez créé la clé DKIM.
Grâce à la signature DKIM enregistrée dans l’en-tête, rapidmail attribue à vos emails une empreinte numérique unique. Il s’agit en quelque sorte d’une serrure bien précise, dans laquelle seule la clé DKIM publique correspondante peut entrer.
Lorsqu’il reçoit votre newsletter, le serveur de réception récupère la clé DKIM publique dans votre DNS et tente de valider avec elle la signature DKIM figurant dans l’en-tête de l’email. S’il y parvient, il sait alors que le message a réellement été envoyé par vous sous cette forme précise et avec ce contenu exact. Grâce au protocole DKIM, le serveur de réception peut donc s’assurer qu’aucun serveur « étranger » n’a manipulé le message pendant son acheminement de l’expéditeur au destinataire. Les chances de réussite de la distribution augmentent considérablement.
En quelques clics seulement, vous pouvez générer vous-même des clés DKIM pour tous vos domaines d’expéditeur. Nous avons également préparé pour vous un guide détaillé expliquant étape par étape comment générer une clé DKIM avec rapidmail.
Protocole SPF
Lorsque vous utilisez rapidmail comme logiciel de newsletter, vos newsletters sont envoyées par l’intermédiaire des adresses IP de rapidmail. En copiant notre enregistrement SPF depuis votre compte rapidmail et en l’enregistrant dans le DNS auprès de votre hébergeur web, vous donnez en quelque sorte votre feu vert à l’envoi de vos emails par l’intermédiaire des adresses IP de rapidmail.
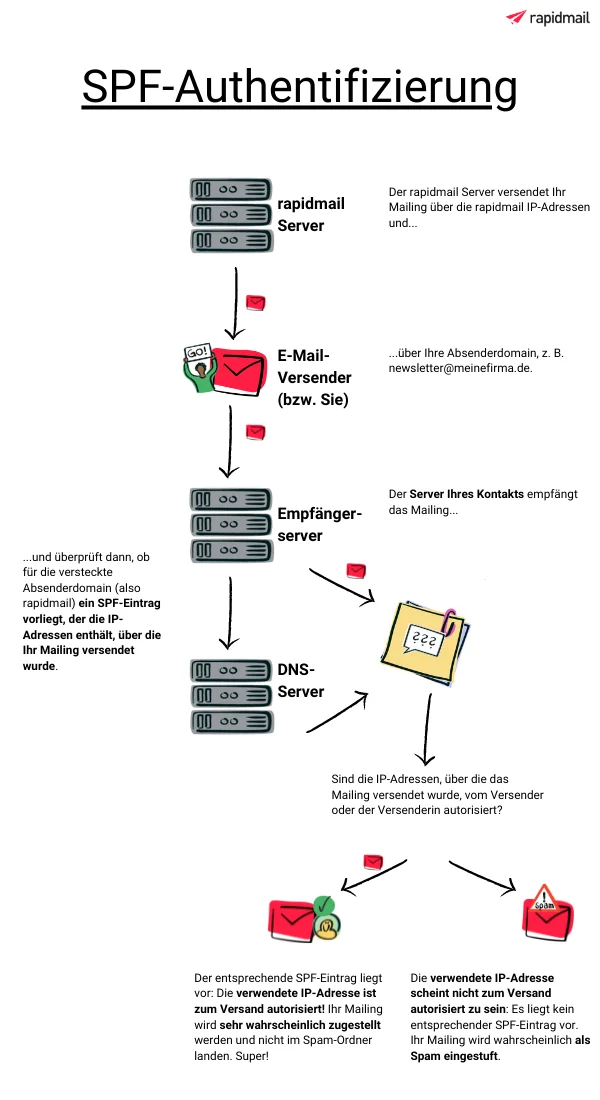
À la réception de l’email, le serveur de réception vérifie si l’adresse IP utilisée pour envoyer votre newsletter figure dans l’enregistrement SPF de notre domaine d’expéditeur ou de votre domaine d’expéditeur, et si elle est donc autorisée à effectuer cet envoi. Si c’est le cas, vos chances que le serveur transmette votre email à votre contact augmentent. Dans le cas contraire, votre newsletter risque d’être traitée comme du spam par le serveur de réception et de ne pas être distribuée au contact.
Le protocole SPF constitue donc une autre manière de réduire le risque que vos newsletters soient considérées comme du spam et d’améliorer la délivrabilité de vos emailings.
En quelques gestes seulement, copiez l’enregistrement SPF de votre domaine d’expéditeur et assurez à vos emails un taux de distribution maximal. Vous trouverez ici notre guide expliquant comment générer une entrée SPF avec rapidmail.
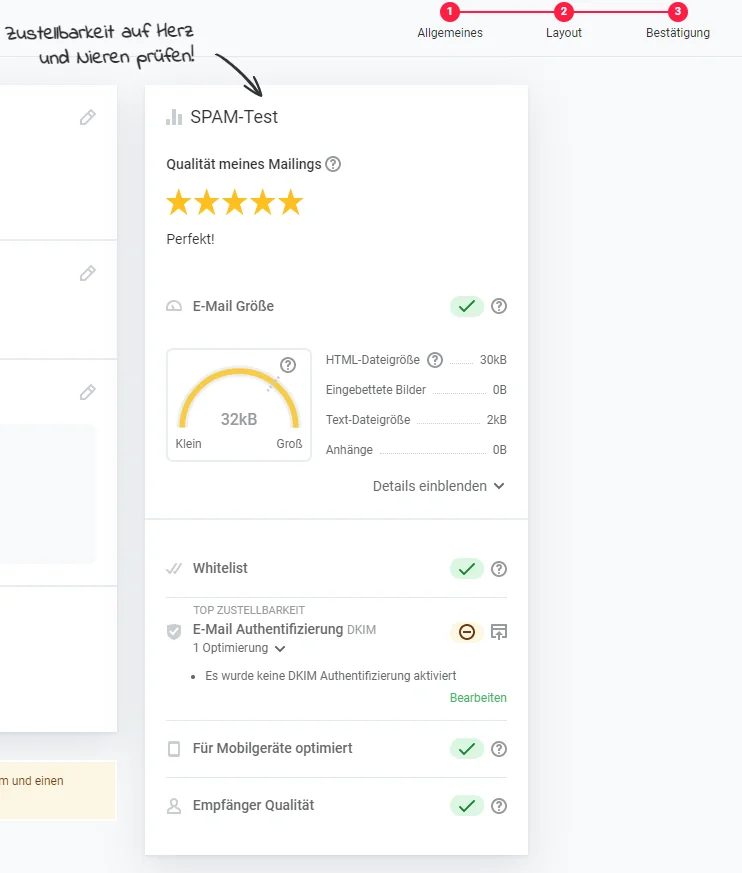
Avant chaque envoi de newsletter, notre test antispam vérifie si l’authentification des emails par DKIM et SPF est activée pour le domaine d’expéditeur que vous avez sélectionné. Si ce n’est pas le cas, un message vous indique que vous devez encore l’activer afin d’assurer une délivrabilité optimale.
Tout est bien qui finit bien !
Assurer une délivrabilité maximale de vos newsletters est notre priorité absolue. C’est notamment le cas de notre expert en délivrabilité Matthias, qui veille chaque jour à ce que vos emailings arrivent en toute sécurité dans la boîte de réception de vos destinataires.
La configuration d’une clé DKIM et d’un enregistrement SPF chez rapidmail demande désormais beaucoup moins d’efforts : auparavant, vous deviez envoyer une demande à notre équipe d’assistance pour chaque nouveau domaine d’expéditeur, puis attendre que notre équipe informatique génère les clés et vous les transmette. Vous pouvez aujourd’hui vous en charger vous-même : vous pouvez générer et enregistrer des clés DKIM et des enregistrements SPF en toute autonomie, sans dépendre de personne.
Bien entendu, notre sympathique équipe d’assistance reste à votre disposition si vous rencontrez des difficultés ou si vous avez des questions lors de la configuration.